




Το 2016 μια ομάδα κυβερνοεγκληματιών επιχείρησε να αρπάξει σχεδόν 1 δισ. δολάρια μέσω του συστήματος SWIFT σε μία από τις μεγαλύτερες και πιο τολμηρές ψηφιακές τραπεζικές ληστείες στην ιστορία.
Στις 4 Φεβρουαρίου 2016, λίγο μετά το τέλος της εργάσιμης ημέρας στην Ντάκα, κάποιος έδωσε μια σειρά από εντολές που έμελλε να προκαλέσουν έναν από τους μεγαλύτερους πονοκεφάλους στην ιστορία του διεθνούς τραπεζικού συστήματος. Από τους υπολογιστές της Κεντρικής Τράπεζας του Μπανγκλαντές (Bangladesh Bank) έφυγαν ηλεκτρονικά μηνύματα προς την Ομοσπονδιακή Τράπεζα της Νέας Υόρκης (Federal Reserve Bank of New York), με τα οποία ζητούνταν η μεταφορά εκατοντάδων εκατομμυρίων δολαρίων σε τραπεζικούς λογαριασμούς στο εξωτερικό.
Δεν επρόκειτο για μια συνηθισμένη απάτη μέσω ηλεκτρονικού ταχυδρομείου ούτε για μια προσπάθεια υποκλοπής στοιχείων μεμονωμένων πελατών. Οι δράστες είχαν καταφέρει να εισχωρήσουν στο εσωτερικό ενός κεντρικού τραπεζικού οργανισμού και να εμφανίζονται ως εξουσιοδοτημένοι υπάλληλοί του. Στόχος τους ήταν τα συναλλαγματικά αποθέματα της χώρας, τα χρήματα δηλαδή που διατηρούσε η Bangladesh Bank σε λογαριασμό της στη Νέα Υόρκη.
Eνα εντυπωσιακά φιλόδοξο σχέδιο
Οι χάκερ έστειλαν 35 εντολές μεταφοράς, συνολικής αξίας περίπου 951 εκατ. δολαρίων. Αν όλες εκτελούνταν, το Μπανγκλαντές θα έχανε σχεδόν ένα δισεκατομμύριο μέσα σε λίγες ώρες. Τελικά, οι περισσότερες συναλλαγές μπλοκαρίστηκαν. Πέντε, όμως, πέρασαν και μετέφεραν συνολικά 101 εκατ. δολάρια. Από αυτά, τα 20 εκατ. κατευθύνθηκαν στη Σρι Λάνκα και τα υπόλοιπα 81 εκατ. στις Φιλιππίνες. Η λεπτομέρεια που έσωσε τα 20 εκατ. ήταν σχεδόν γελοία για μια υπόθεση τέτοιου μεγέθους. Οι δράστες είχαν γράψει λανθασμένα την ονομασία του ιδρύματος που θα παραλάμβανε τα χρήματα στη Σρι Λάνκα. Αντί για «Foundation», είχαν πληκτρολογήσει «Fundation»! Η ασυνήθιστη διατύπωση προκάλεσε υποψίες στην τράπεζα που μεσολαβούσε για τη συναλλαγή και τα χρήματα τελικά επιστράφηκαν. Ένα ορθογραφικό λάθος, δηλαδή, απέτρεψε την απώλεια 20 εκατ. δολαρίων. Τα υπόλοιπα 81 εκατ. δολάρια δεν είχαν την ίδια τύχη.
Το ταξίδι του χρήματος είχε οργανωθεί με προσοχή πολύ πριν από εκείνη την Πέμπτη. Οι δράστες δεν είχαν επιλέξει τυχαία τις Φιλιππίνες. Σύμφωνα με τα στοιχεία που ανακάλυψαν οι ΗΠΑ στην έρευνά τους, τέσσερις τραπεζικοί λογαριασμοί είχαν ανοιχτεί ήδη από τον Μάιο του 2015 σε υποκατάστημα της Rizal Commercial Banking Corporation (RCBC). Στο όνομα τεσσάρων προσώπων, με ελάχιστες αρχικές καταθέσεις, οι λογαριασμοί παρέμεναν ουσιαστικά ανενεργοί μέχρι να φτάσει η μεγάλη εισροή χρημάτων. Όταν οι μεταφορές ολοκληρώθηκαν, τα ποσά κατανεμήθηκαν σε αυτούς τους λογαριασμούς. Στη συνέχεια άρχισε η δεύτερη φάση της επιχείρησης: η εξαφάνιση των χρημάτων. Οι καταθέσεις σε δολάρια μετατράπηκαν γρήγορα σε πέσος (το νόμισμα των Φιλιππίνων) και μεταφέρθηκαν σε άλλους λογαριασμούς, μέσω εταιρειών συναλλάγματος και προσώπων που δραστηριοποιούνταν στον χώρο των καζίνο. Το χρήμα έπρεπε να απομακρυνθεί όσο το δυνατόν περισσότερο από την αρχική του πηγή, πριν οι τράπεζες προλάβουν να αντιδράσουν.
Το πιο παράδοξο στοιχείο της υπόθεσης
Μια επιχείρηση που ξεκίνησε με εξαιρετικά εξελιγμένες ψηφιακές τεχνικές κατέληξε σε μια μάλλον παραδοσιακή μέθοδο ξεπλύματος: τα καζίνο. Μέρος των χρημάτων χρησιμοποιήθηκε για την αγορά μαρκών, οι οποίες μπορούσαν στη συνέχεια να εξαργυρωθούν ή να διοχετευθούν σε άλλες συναλλαγές, δυσκολεύοντας τον εντοπισμό της αρχικής προέλευσής τους. Η επιλογή, φυσικά, δεν ήταν τυχαία. Την εποχή εκείνη, το ρυθμιστικό πλαίσιο των Φιλιππίνων προσέφερε σημαντικά περιθώρια προστασίας στις συναλλαγές που σχετίζονταν με τα καζίνο από τους συνήθεις ελέγχους κατά της νομιμοποίησης εσόδων από εγκληματικές δραστηριότητες.
Οι έρευνες που ακολούθησαν έφεραν στο φως μια διαδρομή που έμοιαζε βγαλμένη από κινηματογραφικό σενάριο. Περίπου 30 εκατ. δολάρια παραδόθηκαν σε μετρητά σε έναν επιχειρηματία που δραστηριοποιούνταν στην προσέλκυση μεγάλων παικτών στα καζίνο. Το ποσό ήταν τόσο μεγάλο ώστε, σύμφωνα με τις εκτιμήσεις που παρουσιάστηκαν σε ακρόαση της Γερουσίας των Φιλιππίνων, αντιστοιχούσε σε εκατοντάδες χιλιάδες χαρτονομίσματα. Άλλα ποσά συνδέθηκαν με καζίνο της Μανίλα και εταιρείες που διαχειρίζονταν κεφάλαια για λογαριασμό παικτών. Όταν οι αρμόδιοι στη Νέα Υόρκη και στην Ντάκα αντιλήφθηκαν τι είχε συμβεί, μεγάλο μέρος των χρημάτων είχε ήδη αλλάξει χέρια.
Η υπόθεση προφανώς ήταν κάτι πρωτόγνωρο, αλλά όχι μεμονωμένο. Αποκάλυψε ένα κρίσιμο κενό στον τρόπο λειτουργίας των διεθνών τραπεζικών μεταφορών. Στο επίκεντρο βρέθηκε το SWIFT, το διεθνές δίκτυο μέσω του οποίου οι τράπεζες ανταλλάσσουν ασφαλή μηνύματα για τις πληρωμές τους. Το δίκτυο δεν μεταφέρει από μόνο του τα χρήματα. Μεταφέρει τις εντολές που επιτρέπουν στα χρηματοπιστωτικά ιδρύματα να πραγματοποιούν τις συναλλαγές. Οι χάκερ δεν παραβίασαν το ίδιο το SWIFT. Εισχώρησαν στο εσωτερικό σύστημα της Bangladesh Bank, απέκτησαν πρόσβαση στα διαπιστευτήρια των υπαλλήλων που το χρησιμοποιούσαν και έστειλαν εντολές οι οποίες εμφανίζονταν ως απολύτως νόμιμες. Με άλλα λόγια, δεν χρειάστηκε να σπάσουν την ασφάλεια του διεθνούς δικτύου. Αρκούσε να παραστήσουν με επιτυχία έναν από τους νόμιμους χρήστες του.
Η βορειοκορεατική ομάδα χάκερ
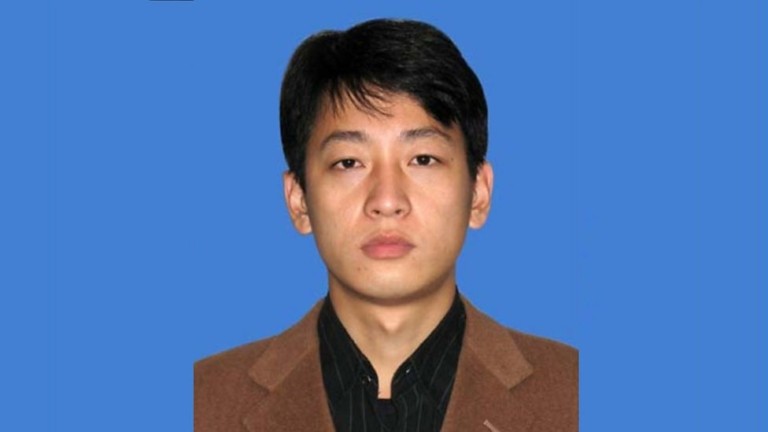
Η έρευνα της αμερικανικής Δικαιοσύνης συνέδεσε την επιχείρηση με τη Βόρεια Κορέα. Αναδείχτηκε το όνομα του χάκερ Παρκ Τζιν Χιοκ, τον οποίο οι αμερικανικές αρχές κατήγγειλαν ονομαστικά μετά από δύο χρόνια. Η δραστηριότητα αποδόθηκε στην ευρύτερη ομάδα που έγινε γνωστή ως Lazarus Group, η οποία έχει συνδεθεί με σειρά μεγάλων κυβερνοεπιθέσεων. Για το Μπανγκλαντές, οι συνέπειες δεν περιορίστηκαν στα χρήματα που χάθηκαν. Ο διοικητής της κεντρικής τράπεζας, Ατιούρ Ραχμάν, παραιτήθηκε τον Μάρτιο του 2016, καθώς η κυβέρνηση δέχθηκε έντονη κριτική για τον τρόπο με τον οποίο αντιμετωπίστηκε η υπόθεση. Η τράπεζα, η Ομοσπονδιακή Τράπεζα της Νέας Υόρκης, η SWIFT και η φιλιππινέζικη RCBC βρέθηκαν σε μια διαμάχη για τις ευθύνες και τις παραλείψεις που επέτρεψαν την ολοκλήρωση της επιχείρησης.
Από τα 81 εκατ. δολάρια που έφτασαν στις Φιλιππίνες, μόνο τα 15 εκατ. ανακτήθηκαν σε μεταγενέστερο στάδιο. Το υπόλοιπο μεγαλύτερο μέρος δεν επέστρεψε ποτέ στα ταμεία του Μπανγκλαντές. Η RCBC τιμωρήθηκε από τις φιλιππινέζικες αρχές με πρόστιμο περίπου 52,9 εκατ. δολαρίων για παραβιάσεις των κανόνων κατά της νομιμοποίησης εσόδων από παράνομες δραστηριότητες.
Η ληστεία του 2016 έμεινε στην ιστορία όχι μόνο για το ποσό της, αλλά κυρίως για το μάθημα που άφησε στο διεθνές τραπεζικό σύστημα. Στον σύγχρονο χρηματοπιστωτικό κόσμο, δεν χρειάζεται κάποιος να εισβάλει σε ένα θησαυροφυλάκιο, να απειλήσει υπαλλήλους με πιστόλια ή να μεταφέρει βαλίτσες με χρήματα. Όσο ασφαλείς, όμως, κι αν λένε οι τράπεζες ότι είναι οι ηλεκτρονικές συναλλαγές, πάντα υπάρχει ο κίνδυνος οι απανταχού χάκερ να βρίσκονται ένα βήμα μπροστά.
Εισαγωγική φωτογραφία: Getty Images/Ideal Image