


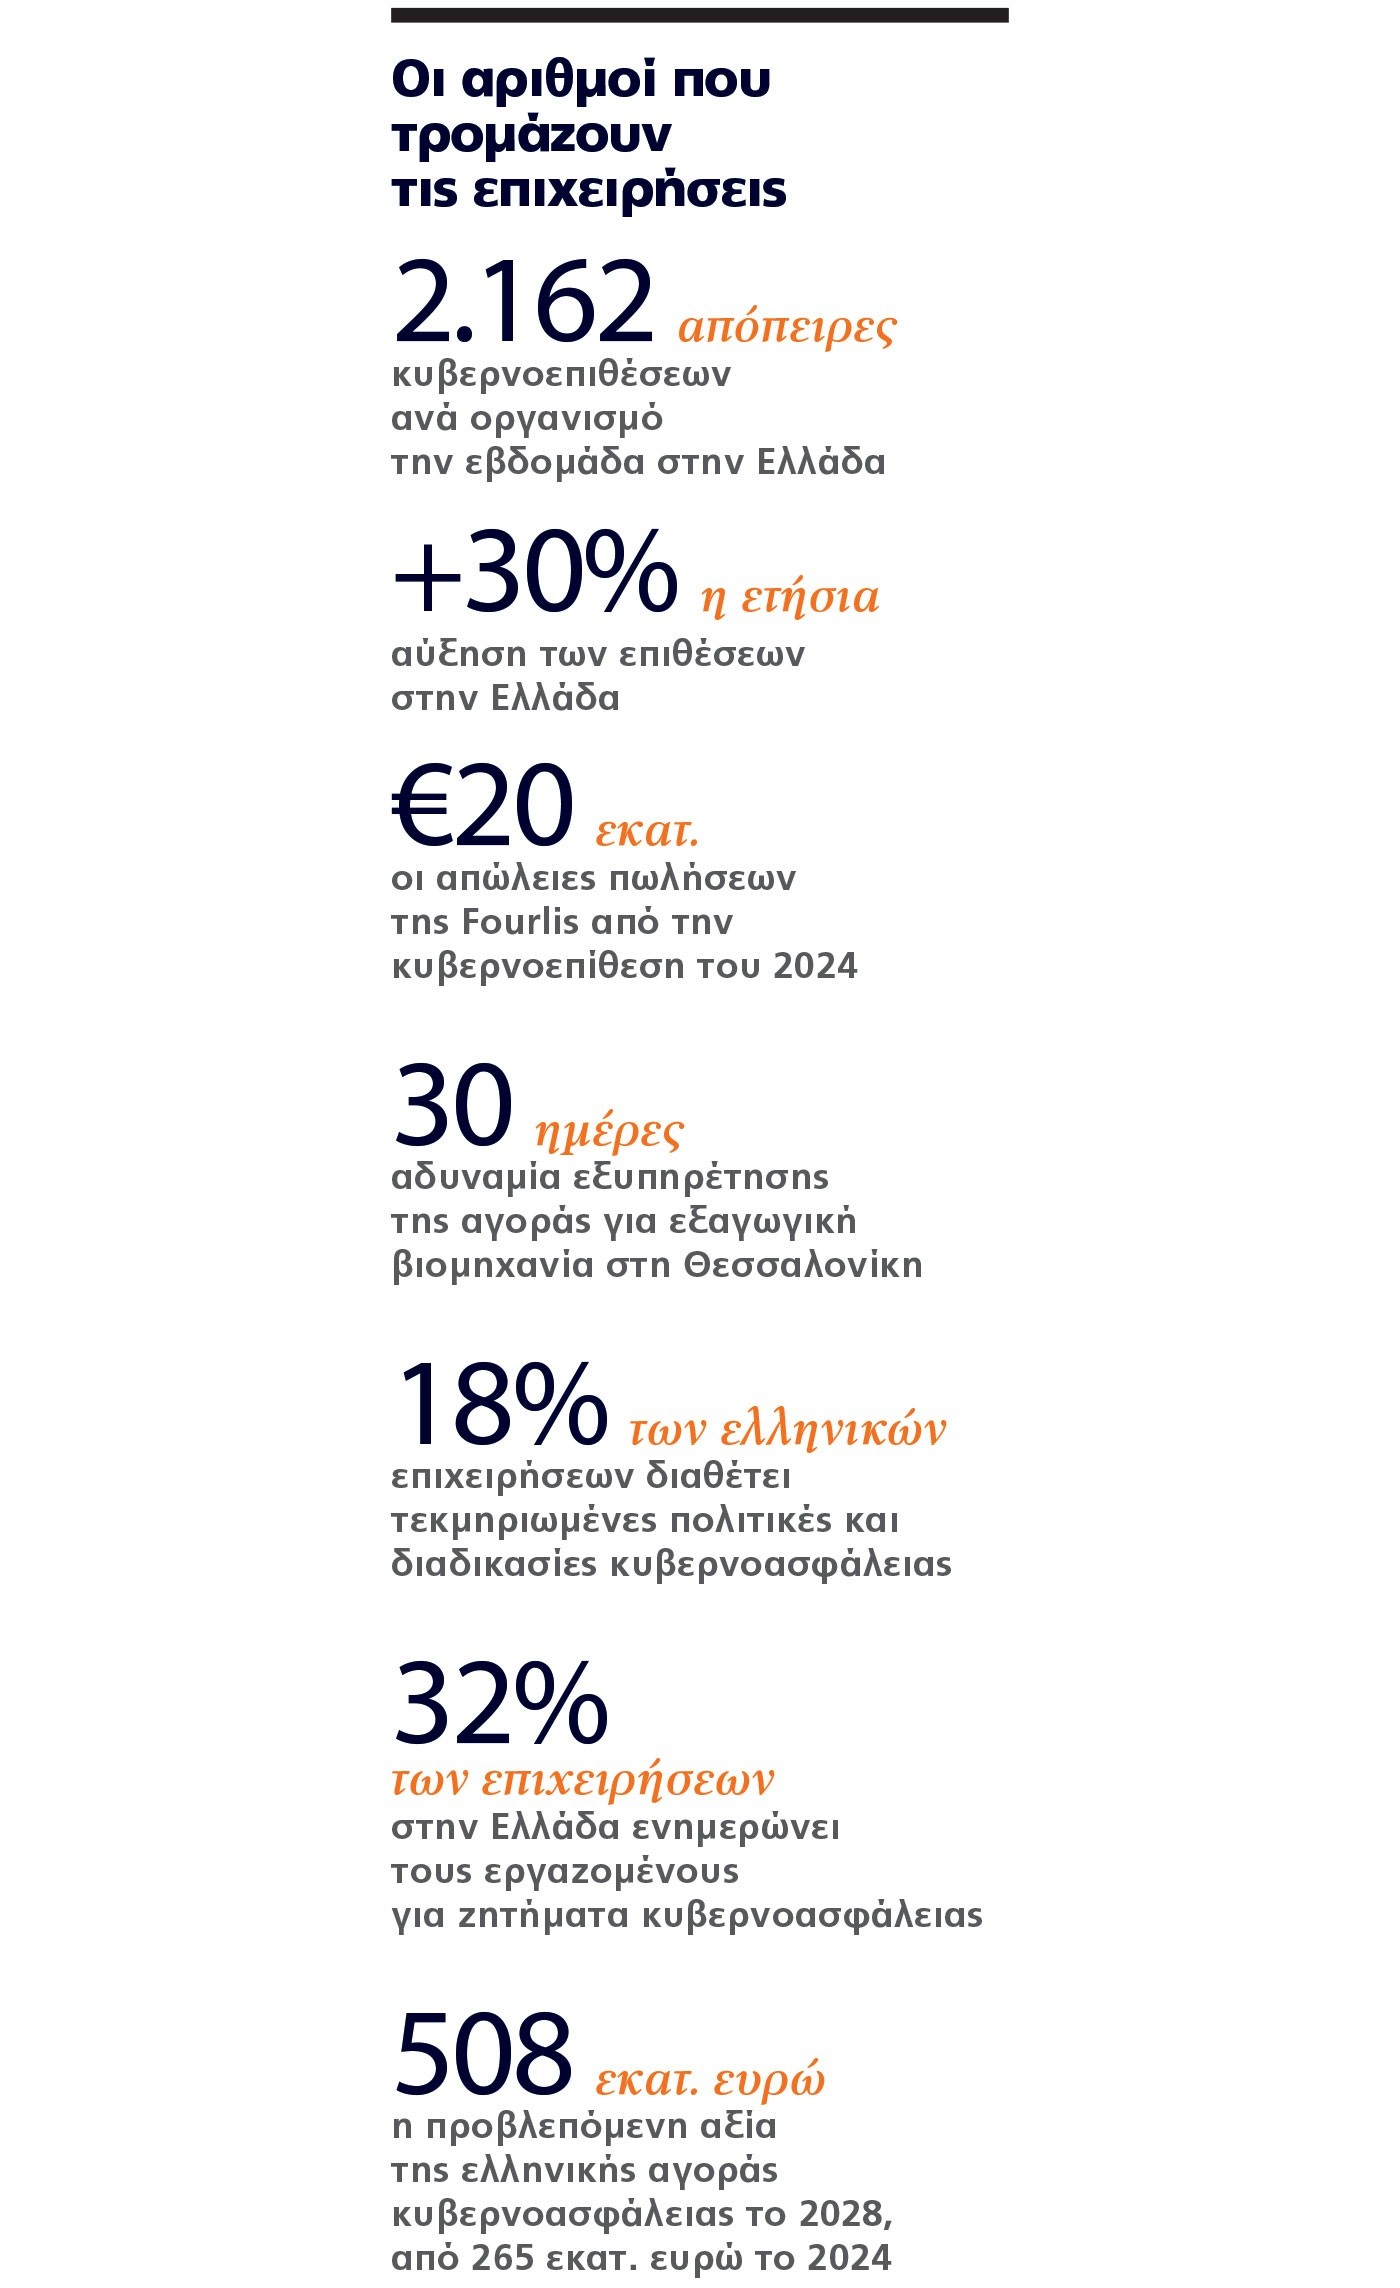
«Πολλά πράγματα δεν έχουν ακόμη αποκατασταθεί πλήρως». Σχεδόν δύο χρόνια μετά τη μεγάλη κυβερνοεπίθεση που δέχθηκε ο όμιλος Fourlis, ο διευθύνων σύμβουλος Γιάννης Βασιλάκος αποκάλυψε, κατά την παρουσίαση της στρατηγικής του ομίλου στους επενδυτές, ότι οι συνέπειες εκείνου του χτυπήματος εξακολουθούν να είναι αισθητές. Η επίθεση της 27ης Νοεμβρίου 2024, παραμονές της Black Friday, είχε διαταράξει τη λειτουργία των πληροφοριακών συστημάτων, προκαλώντας απώλειες πωλήσεων περίπου 20 εκατ. ευρώ, εκ των οποίων 15 εκατ. ευρώ το 2024 και 5 εκατ. ευρώ το πρώτο τρίμηνο του 2025. Ο πραγματικός λογαριασμός, όμως, δεν περιορίστηκε σε αυτές.
«Ηταν μια πολύ δύσκολη περίοδος για την αποκατάσταση», παραδέχθηκε ο κ. Βασιλάκος, εξηγώντας ότι η εμπειρία αυτή οδήγησε τη Fourlis σε εκτεταμένη ενίσχυση της ψηφιακής της ασφάλειας.
Τόσο μεγάλη, ώστε σήμερα να υποστηρίζει πως «είμαστε καλύτεροι από τις τράπεζες», αναγνωρίζοντας παράλληλα ότι το κόστος της προστασίας είναι πιθανότατα υψηλότερο από όσο θα έπρεπε. Η ασφάλεια των πληροφοριακών συστημάτων ενσωματώνεται πλέον εξαρχής στον ψηφιακό μετασχηματισμό του ομίλου.
Η περίπτωση της Fourlis αποτυπώνει μια πραγματικότητα που πολλές ελληνικές επιχειρήσεις εξακολουθούν να υποτιμούν: ο κίνδυνος μιας κυβερνοεπίθεσης συχνά αντιμετωπίζεται ως θεωρητικός μέχρι να μετατραπεί σε πραγματική επιχειρηματική κρίση. Και τότε το κόστος δεν μετριέται μόνο σε χαμένες πωλήσεις, αλλά και σε διακοπή λειτουργιών, απώλεια δεδομένων, πλήγμα στην αξιοπιστία και επενδύσεις που πρέπει να γίνουν υπό την πίεση των γεγονότων.
Η απειλή, στο μεταξύ, εντείνεται. Σύμφωνα με τη Check Point Research, τον περασμένο Σεπτέμβριο καταγράφονταν στην Ελλάδα κατά μέσο όρο 2.162 απόπειρες κυβερνοεπιθέσεων ανά οργανισμό την εβδομάδα, αυξημένες κατά 30% σε σύγκριση με έναν χρόνο νωρίτερα. Πρόκειται για απόπειρες που εντοπίζονται στα δίκτυα τα οποία παρακολουθεί η εταιρεία και όχι για ισάριθμες επιτυχημένες παραβιάσεις.

Η τάση δεν περιορίζεται στην Ελλάδα. Τον ίδιο μήνα, η Ευρώπη κατέγραψε τη μεγαλύτερη ετήσια αύξηση διεθνώς, κατά 61%, ενώ παγκοσμίως οι απόπειρες έφτασαν κατά μέσο όρο τις 2.803 ανά οργανισμό την εβδομάδα, αυξημένες κατά 48%.
Τα ψηφιακά χτυπήματα
Τον περασμένο Σεπτέμβριο, η Skroutz Last Mile γνωστοποίησε περιστατικό μη εξουσιοδοτημένης πρόσβασης σε πληροφοριακό της σύστημα, με αποτέλεσμα να εκτεθούν προσωπικά δεδομένα καταναλωτών, όπως ονοματεπώνυμα, διευθύνσεις και αριθμοί τηλεφώνου. Το περιστατικό αφορούσε την εταιρεία διανομών και όχι την κύρια εμπορική πλατφόρμα του Skroutz, ενώ, σύμφωνα με την ενημέρωση που δόθηκε, δεν εκτέθηκαν στοιχεία πληρωμών.
Η υπόθεση ανέδειξε μια αδυναμία που δεν περιορίζεται σε μια εταιρεία. Τα δεδομένα των πελατών διακινούνται ανάμεσα σε συνεργάτες, εταιρείες διανομών και εξωτερικούς παρόχους, με αποτέλεσμα μια παραβίαση να μπορεί να επηρεάσει πολύ περισσότερους από τον αρχικό στόχο.
Κάτι ανάλογο είχε συμβεί στην περίπτωση της Ορφεύς Βεϊνόγλου το 2025. Η κυβερνοεπίθεση στην εταιρεία εφοδιαστικής αλυσίδας απέκτησε ευρύτερες διαστάσεις όταν έγινε γνωστό ότι επηρεάστηκαν δεδομένα πελατών επιχειρήσεων που συνεργάζονταν μαζί της. Μεταξύ αυτών ήταν η Nespresso Hellas και η Vodafone Ελλάδος, οι οποίες προχώρησαν σε ενημερώσεις πελατών τους.
Στην ίδια κατηγορία περιστατικών εντάσσεται και η υπόθεση της PayLink/Worldbridge, η οποία τον περασμένο Ιούλιο επιβεβαίωσε μη εξουσιοδοτημένη πρόσβαση σε περιορισμένο αριθμό αρχείων, μεταξύ των οποίων περιλαμβάνονταν προσωπικά δεδομένα. Η εταιρεία διευκρίνισε ότι οι συναλλαγές και η εξυπηρέτηση των πελατών συνεχίστηκαν κανονικά.
Δεν περιορίζονται, όμως, όλες οι επιθέσεις στην έκθεση δεδομένων. Στις αρχές του 2026, η Euroxx Χρηματιστηριακή προχώρησε σε προσωρινή διακοπή πληροφοριακών συστημάτων έπειτα από κυβερνοεπίθεση, για λόγους προστασίας. Σύμφωνα με την εταιρεία, το περιστατικό τέθηκε υπό έλεγχο εντός του πρώτου 24ώρου, χωρίς να διαπιστωθεί διαρροή δεδομένων. Στα τέλη Αυγούστου, επίθεση που επηρέασε την τηλεματική του ΟΑΣΑ άφησε εκτός λειτουργίας για περίπου τέσσερις ημέρες ηλεκτρονικούς πίνακες ενημέρωσης στις στάσεις, χωρίς να επηρεαστούν άλλα πληροφοριακά συστήματα, σύμφωνα με τον Οργανισμό.
Πολύ βαρύτερο ήταν το επιχειρησιακό αποτύπωμα περιστατικού σε μεγάλη εξαγωγική βιομηχανία της Θεσσαλονίκης τον περασμένο Μάιο. Η επιχείρηση αδυνατούσε να εξυπηρετήσει την αγορά επί 30 ημέρες έπειτα από κυβερνοεπίθεση. Eνας ολόκληρος μήνας χωρίς κανονική εμπορική λειτουργία σημαίνει καθυστερήσεις στις παραγγελίες, προβλήματα στις παραδόσεις και διατάραξη των σχέσεων με τους πελάτες, ακόμη και όταν τα συστήματα τελικά αποκαθίστανται.
Το πόσο μακριά μπορούν να φτάσουν οι συνέπειες δείχνει και ένα πρόσφατο περιστατικό στη Γαλλία, το οποίο καταγράφεται στην τελευταία εβδομαδιαία έκθεση της Check Point Research.
Επιτιθέμενοι παρενέβησαν εξ αποστάσεως σε συνδεδεμένα συστήματα ελέγχου ψύξης σούπερ μάρκετ, μεταξύ των οποίων καταστήματα της αλυσίδας E.Leclerc, μεταβάλλοντας τις ρυθμίσεις θερμοκρασίας. Προκλήθηκαν βλάβες στην ψύξη, καταστροφή τροφίμων και προβλήματα στη λειτουργία των καταστημάτων, με τις ζημιές σε μία περίπτωση να ξεπερνούν τα 100.000 δολάρια.
Στη συγκεκριμένη περίπτωση, η κυβερνοεπίθεση δεν περιορίστηκε στην υποκλοπή πληροφοριών. Επηρέασε απευθείας τον εξοπλισμό και τα εμπορεύματα, δείχνοντας πόσο ευάλωτες μπορεί να γίνουν οι επιχειρήσεις όσο περισσότερα συστήματα και μηχανήματα συνδέονται στο Διαδίκτυο.
Η νέα απειλή
Στην ήδη αυξανόμενη πίεση προστίθεται η Τεχνητή Νοημοσύνη, που δίνει στους κυβερνοεγκληματίες τη δυνατότητα να οργανώνουν ταχύτερα και με μικρότερο κόστος πιο σύνθετες επιθέσεις. Από παραπλανητικά μηνύματα και πλαστές φωνές στελεχών μέχρι την αναζήτηση αδυναμιών σε πληροφοριακά συστήματα, οι δυνατότητες πολλαπλασιάζονται.
Σύμφωνα με την έκθεση Global Threat Report 2026 της CrowdStrike, η δραστηριότητα ομάδων κυβερνοεγκληματιών που αξιοποιούν Τεχνητή Νοημοσύνη αυξήθηκε κατά 89% μέσα σε έναν χρόνο. Παράλληλα, ο μέσος χρόνος που χρειάζονταν οι δράστες για να μετακινηθούν από το αρχικό σημείο παραβίασης σε άλλα συστήματα περιορίστηκε διεθνώς στα 29 λεπτά, με την ταχύτερη καταγεγραμμένη περίπτωση να διαρκεί μόλις 27 δευτερόλεπτα. Τα τελευταία στοιχεία αφορούν συνολικά τις παραβιάσεις και όχι αποκλειστικά επιθέσεις με Τεχνητή Νοημοσύνη.
Η Microsoft προειδοποιεί ότι το ΑΙ καθιστά πιο προσιτές σύνθετες τεχνικές και διευκολύνει την αυτοματοποίηση διαδοχικών σταδίων μιας επίθεσης. Η Google έχει καταγράψει περίπτωση χρήσης κώδικα εκμετάλλευσης άγνωστης ευπάθειας που, σύμφωνα με την εκτίμησή της, αναπτύχθηκε με τη βοήθεια τέτοιων εργαλείων.
Ο κίνδυνος, ωστόσο, δεν προέρχεται μόνο από όσους επιτίθενται. Δημιουργείται και μέσα στις ίδιες τις επιχειρήσεις, από την καθημερινή χρήση εργαλείων Τεχνητής Νοημοσύνης χωρίς επαρκείς κανόνες προστασίας. Σύμφωνα με τη Check Point Research, τον Σεπτέμβριο ένα στα 39 αιτήματα που υποβλήθηκαν διεθνώς σε εφαρμογές παραγωγικής Τεχνητής Νοημοσύνης από εταιρικά περιβάλλοντα ενείχε υψηλό κίνδυνο έκθεσης ευαίσθητων πληροφοριών. Τουλάχιστον ένα τέτοιο αίτημα εντοπίστηκε στο 89% των οργανισμών που χρησιμοποιούν συστηματικά αυτές τις εφαρμογές.
Στην πράξη, ένας εργαζόμενος μπορεί να εισαγάγει σε μια εξωτερική εφαρμογή στοιχεία πελατών, οικονομικές πληροφορίες ή εσωτερικά έγγραφα, χωρίς να γνωρίζει πώς διαχειρίζεται η υπηρεσία αυτά τα δεδομένα. Η απειλή, επομένως, δεν απαιτεί πάντοτε την παρουσία ενός χάκερ μέσα στο εταιρικό δίκτυο.
Αυτή την πλευρά ανέδειξε και στο Cyber Security Forum της περασμένης Δευτέρας ο διευθύνων σύμβουλος της Neurosoft Νώντας Πασχαλίδης, αναφερόμενος σε ηλεκτρονικές απάτες εκατομμυρίων ευρώ χωρίς τεχνική παραβίαση πληροφοριακών συστημάτων. «Εχουμε δει πάρα πολλές περιπτώσεις όπου φύγανε ποσά και στην Ελλάδα 7-10 εκατομμύρια, τα οποία ήταν συνδυασμός phishing, χωρίς να υπάρχει παραβίαση των συστημάτων, γιατί τις περισσότερες φορές είναι ανθρώπινο λάθος», σημείωσε.
Σε τέτοιες περιπτώσεις οι δράστες εμφανίζονται ως προμηθευτές ή ανώτατα στελέχη, ζητώντας την αλλαγή τραπεζικού λογαριασμού ή δίνοντας πλαστές εντολές πληρωμής. Η Τεχνητή Νοημοσύνη μπορεί πλέον να κάνει τα μηνύματα και τις φωνές που χρησιμοποιούν ιδιαίτερα πειστικά, δυσκολεύοντας ακόμη περισσότερο τον εντοπισμό της απάτης.
Ο Κωνσταντίνος Γκαβαρδίνας της KPMG περιέγραψε ανάλογες περιπτώσεις, όπου το πρόβλημα δεν ήταν η παραβίαση της τεχνολογίας, αλλά της εμπιστοσύνης. «Αρα δεν είχαμε καμία τεχνολογική παραβίαση, κανένα hacking, κανένα malware, είχαμε μία παραβίαση εμπιστοσύνης», ανέφερε.
Ο ίδιος στάθηκε και στην ανεπαρκή ετοιμότητα πολλών επιχειρήσεων να διαχειριστούν μια τέτοια κρίση. «Υπάρχει πολύ μεγάλο έλλειμμα ωριμότητας. Συνήθως χάνεται η πρώτη ώρα της διαχείρισης κρίσης με το να βρούμε ποιος πρέπει να πάρει αποφάσεις, πού είναι αυτός ο άνθρωπος, τι πρέπει να κάνει», επισήμανε.
Τα κενά προστασίας
Οι επισημάνσεις αυτές αποκτούν ιδιαίτερο βάρος στην ελληνική αγορά, όπου η οργανωμένη προστασία παραμένει σημαντικά χαμηλότερη από τον ευρωπαϊκό μέσο όρο.
Τα στοιχεία που παρουσίασε στο Cyber Security Forum η Μάγκυ Αθανασιάδη, διευθύντρια του Τομέα Τεχνολογίας και Ψηφιακού Μετασχηματισμού του ΣΕΒ, είναι αποκαλυπτικά. Το 72% των ελληνικών επιχειρήσεων εφαρμόζει τουλάχιστον ένα μέτρο κυβερνοασφάλειας, έναντι 93% στην Ευρωπαϊκή Ενωση. Μόλις το 18%, όμως, διαθέτει τεκμηριωμένες πολιτικές, πρακτικές και διαδικασίες προστασίας, όταν το αντίστοιχο ευρωπαϊκό ποσοστό φτάνει το 36%.
Η εγκατάσταση ενός μέσου προστασίας δεν σημαίνει απαραίτητα ότι μια επιχείρηση διαθέτει οργανωμένο σχέδιο πρόληψης και αντιμετώπισης μιας επίθεσης. Ούτε ότι γνωρίζει πώς θα συνεχίσει να λειτουργεί εάν τα βασικά πληροφοριακά της συστήματα τεθούν εκτός λειτουργίας.
Ακόμη μεγαλύτερη ανησυχία προκαλεί η υστέρηση στην ενημέρωση των εργαζομένων, την ώρα που οι ηλεκτρονικές απάτες βασίζονται συχνά στον ανθρώπινο παράγοντα. Μόλις το 32% των ελληνικών επιχειρήσεων ενημερώνει το προσωπικό του για ζητήματα κυβερνοασφάλειας και τις σχετικές υποχρεώσεις του, έναντι 60% στην Ευρώπη.
Το πρόβλημα δεν περιορίζεται, πάντως, στα εταιρικά δίκτυα και στα προσωπικά δεδομένα. Οσο περισσότερες λειτουργίες της οικονομίας στηρίζονται σε συνδεδεμένα συστήματα, τόσο μεγαλύτερη σημασία αποκτά και η ασφάλεια των υποδομών. Ο διοικητής της Εθνικής Αρχής Κυβερνοασφάλειας Μιχάλης Μπλέτσας αποκάλυψε στο ίδιο συνέδριο ότι περίπου 1.600 συστήματα ελέγχου φωτοβολταϊκών εγκαταστάσεων στην Ελλάδα είναι απευθείας εκτεθειμένα στο Διαδίκτυο. Δεν πρόκειται για επιβεβαιωμένες παραβιάσεις, αλλά για δυνητικά ευάλωτα σημεία σε ενεργειακές υποδομές, όπου ένα περιστατικό θα μπορούσε να έχει συνέπειες πέρα από την απώλεια δεδομένων. «Δεν είναι πλέον καλό να συνδέουμε τα πάντα στο Διαδίκτυο. Πρέπει να βάλουμε ένα φρένο», προειδοποίησε.
Στο ίδιο ζήτημα, από την πλευρά της διοίκησης και της εποπτείας των επιχειρήσεων, στάθηκε και η πρόεδρος της Επιτροπής Κεφαλαιαγοράς Βασιλική Λαζαράκου, αναφερόμενη στον ευρωπαϊκό κανονισμό DORA για τον χρηματοοικονομικό τομέα. Οπως τόνισε, δεν αρκεί να υπάρχουν πολιτικές και διαδικασίες στα έγγραφα. Πρέπει να έχουν δοκιμαστεί και να λειτουργούν αποτελεσματικά στην πράξη.
Η ανάγκη ενίσχυσης της προστασίας αναμένεται να τροφοδοτήσει έναν νέο κύκλο επενδύσεων στην κυβερνοασφάλεια και στην Ελλάδα. Σύμφωνα με στοιχεία των Gartner και IDC που έχει παρουσιάσει η Ideal Holdings, η αξία της εγχώριας αγοράς προϊόντων και υπηρεσιών κυβερνοασφάλειας προβλέπεται να αυξηθεί από 265 εκατ. ευρώ το 2024 σε 508 εκατ. ευρώ το 2028, με μέσο ετήσιο ρυθμό ανάπτυξης περίπου 18%.
Η αύξηση των δαπανών, ωστόσο, δεν αρκεί από μόνη της. Οι επιχειρήσεις χρειάζονται σχέδια αντιμετώπισης κρίσεων, εκπαιδευμένο προσωπικό και συστήματα που θα τους επιτρέπουν να συνεχίζουν τη λειτουργία τους ακόμη και μετά από ένα σοβαρό χτύπημα. Για όσες εξακολουθούν να αντιμετωπίζουν την κυβερνοασφάλεια ως δευτερεύουσα δαπάνη, η εμπειρία της Fourlis είναι ενδεικτική: σχεδόν δύο χρόνια μετά την επίθεση, ο όμιλος εξακολουθεί να αποκαθιστά τις συνέπειές της, έχοντας ήδη καταγράψει απώλειες πωλήσεων 20 εκατ. ευρώ.