


Με δέκα παρεμβάσεις στην καθημερινή λειτουργία τους απαντούν οι τράπεζες στις αυξανόμενες απειλές από τις κυβερνοεπιθέσεις και στη νέα πίεση που φέρνει η τεχνητή νοημοσύνη. Ο SSM, ο Ενιαίος Εποπτικός Μηχανισμός της Ευρωπαϊκής Κεντρικής Τράπεζας, πήρε τις απαντήσεις του από τις σημαντικές τράπεζες της Ευρωζώνης – μεταξύ των οποίων και οι ελληνικές σε όσα είχε ζητήσει περί ασφάλειας με συγκεκριμένα μέτρα
Τα νέα μοντέλα που αναπτύσσουν οι τράπεζες μπορούν να εντοπίζουν αδυναμίες σε λογισμικά και να δημιουργούν εργαλεία για την εκμετάλλευσή τους με πρωτοφανή ταχύτητα. Έτσι, ο χρόνος που έχει μια τράπεζα για να εντοπίσει και να διορθώσει ένα κενό ασφαλείας πριν το ανακαλύψουν οι επιτιθέμενοι περιορίζεται δραστικά. Ιδιαίτερα θορυβημένο είναι το τραπεζικό σύστημα και στη χώρα μας μετά από επίθεση 200 ωρών που δέχθηκε κυπριακή τράπεζα, επιθεση που μόλις χθες έγινε γνωστή αν και έλαβε χώρα το τρίτο τρίμηνο του έτους.
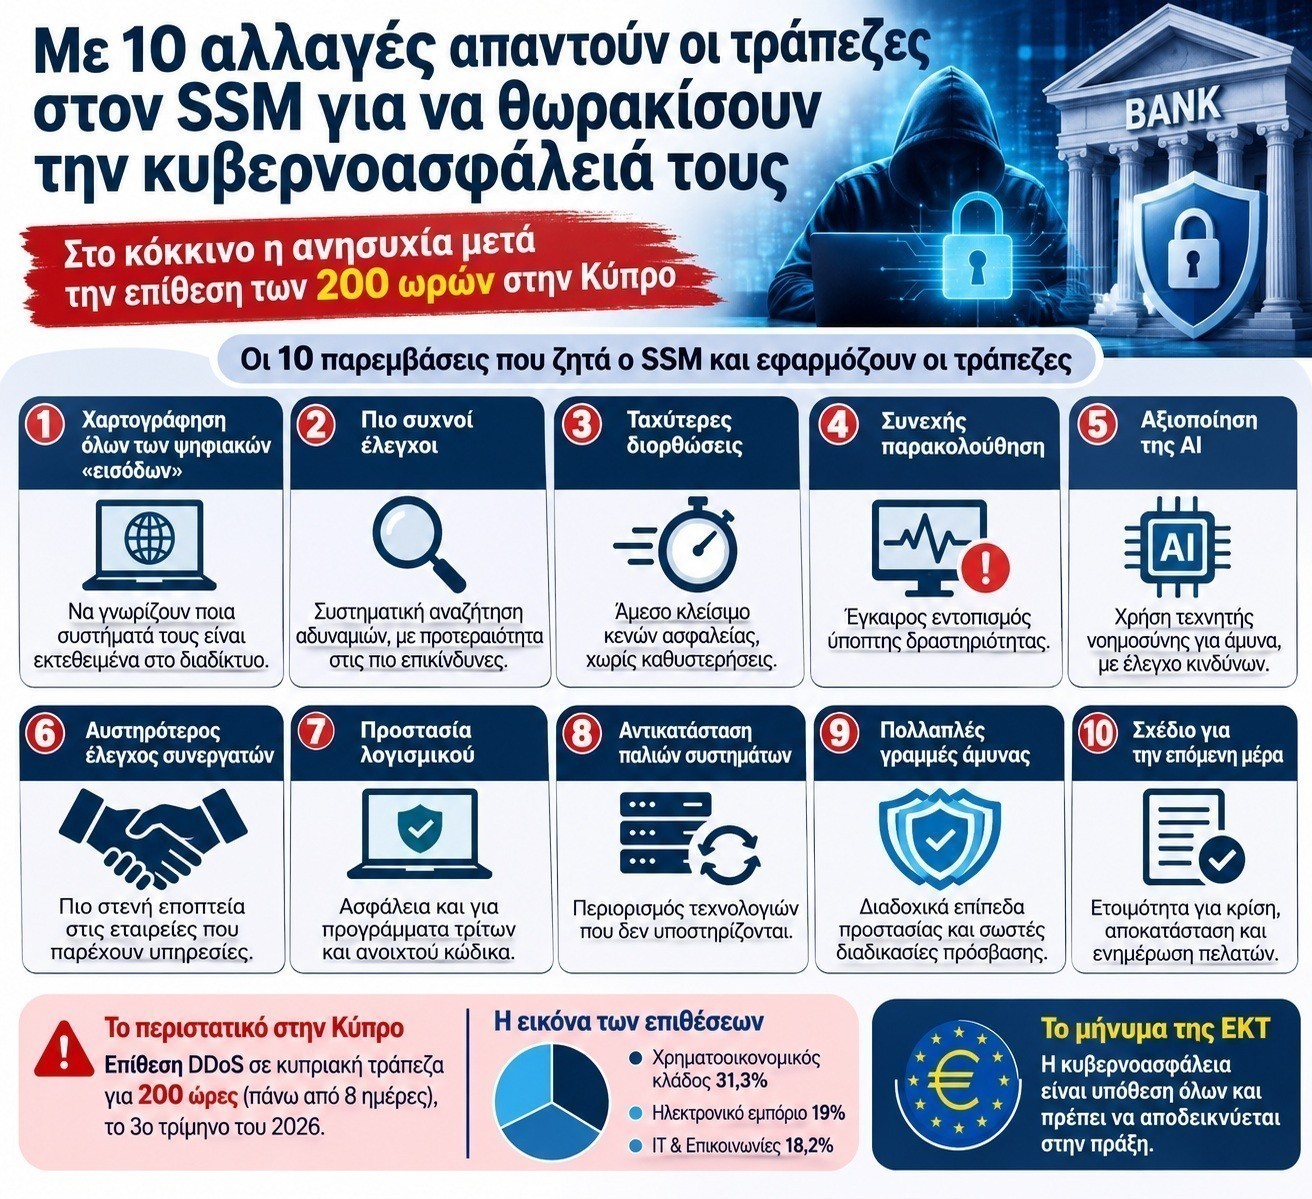
Οι τράπεζες κλήθηκαν να υποβάλουν στον SSM τα σχέδια δράσης τους έως τις 31 Οκτωβρίου, με συγκεκριμένα μέτρα, χρονοδιαγράμματα, υπευθύνους και πόρους. Οι δέκα αλλαγές που βρίσκονται στο επίκεντρο της εποπτικής απαίτησης και στις οποίες προχωρούν οι τράπεζες είναι οι εξής:
1. Χαρτογράφηση όλων των ψηφιακών «εισόδων». Οι τράπεζες πρέπει να γνωρίζουν ποια συστήματά τους είναι εκτεθειμένα στο διαδίκτυο: από τις ιστοσελίδες και τις εφαρμογές έως τις συνδέσεις VPN, τις υπηρεσίες cloud και τις συνδέσεις με εξωτερικούς συνεργάτες. Ό,τι είναι προσβάσιμο από έξω μπορεί να αποτελέσει πιθανό στόχο.
2. Πιο συχνοί έλεγχοι για κενά ασφαλείας. Δεν αρκεί ένας περιοδικός έλεγχος. Ζητείται συστηματική αναζήτηση αδυναμιών στα συστήματα, με προτεραιότητα σε εκείνες που μπορούν να αξιοποιηθούν άμεσα από έναν επιτιθέμενο.
3. Ταχύτερες αναβαθμίσεις και διορθώσεις. Όταν εντοπίζεται ένα κενό ασφαλείας, η τράπεζα πρέπει να μπορεί να το κλείνει γρήγορα, χωρίς να περιμένει τις συνηθισμένες χρονοβόρες διαδικασίες αναβάθμισης. Η ΕΚΤ ζητά να υπάρχουν αρκετοί εργαζόμενοι, τεχνικά μέσα και κατάλληλες συμφωνίες με τους προμηθευτές ώστε οι διορθώσεις να γίνονται χωρίς καθυστερήσεις.
4. Συνεχής παρακολούθηση των συστημάτων. Οι τράπεζες καλούνται να ενισχύσουν τους μηχανισμούς που παρακολουθούν την κίνηση στα δίκτυά τους, τις συνδέσεις και τις προσβάσεις των χρηστών, ώστε να εντοπίζουν εγκαίρως ύποπτη δραστηριότητα και πιθανές απόπειρες εισβολής.
5. Αξιοποίηση της τεχνητής νοημοσύνης για άμυνα. Η AI δεν χρησιμοποιείται μόνο από τους χάκερ. Μπορεί να βοηθήσει και τις τράπεζες να εντοπίζουν ασυνήθιστες κινήσεις και επιθέσεις. Η ΕΚΤ ζητά να αξιοποιηθούν τέτοια εργαλεία, αλλά με προηγούμενο έλεγχο των κινδύνων τους και ανθρώπινη εποπτεία.
6. Αυστηρότερος έλεγχος των εξωτερικών συνεργατών. Οι τράπεζες πρέπει να ελέγχουν καλύτερα τις εταιρείες τεχνολογίας που τους παρέχουν υπηρεσίες, καθώς μια αδυναμία σε έναν προμηθευτή μπορεί να ανοίξει την πόρτα και στα δικά τους συστήματα. Στο μικροσκόπιο μπαίνουν ιδιαίτερα οι πάροχοι που βρίσκονται σε κρίσιμα σημεία της εφοδιαστικής αλυσίδας.
7. Προστασία του λογισμικού και των συστημάτων που χρησιμοποιούν. Η εποπτική απαίτηση αφορά και τα προγράμματα τρίτων, τα εργαλεία ανοιχτού κώδικα και τις τεχνολογίες που στηρίζουν τις ψηφιακές υπηρεσίες των τραπεζών. Δεν αρκεί να είναι ασφαλές το δικό τους σύστημα, εάν ένα πρόγραμμα που χρησιμοποιούν αφήνει ανοιχτή δίοδο στους επιτιθέμενους.
8. Αντικατάσταση παλιών συστημάτων. Η ΕΚΤ ζητά να περιοριστεί η χρήση τεχνολογιών που έχουν μείνει πίσω, δεν υποστηρίζονται πλέον ή δεν λαμβάνουν ενημερώσεις ασφαλείας. Τα παλιά συστήματα συχνά αποτελούν αδύναμο κρίκο, ιδίως όταν συνδέονται με νεότερες εφαρμογές.
9. Πολλαπλές γραμμές άμυνας. Οι τράπεζες πρέπει να μην εξαρτώνται από ένα μόνο σύστημα προστασίας. Χρειάζονται διαδοχικά επίπεδα ασφαλείας, σωστές διαδικασίες πρόσβασης και συστηματική εφαρμογή βασικών κανόνων κυβερνοϋγιεινής, ώστε εάν αποτύχει ένα μέτρο να λειτουργούν τα επόμενα.
10. Σχέδιο για την επόμενη ημέρα της επίθεσης. Εξίσου σημαντικό με την αποτροπή μιας κυβερνοεπίθεσης είναι το τι θα κάνει η τράπεζα εάν αυτή τελικά συμβεί. Η ΕΚΤ ζητά καλύτερη οργάνωση για την αντιμετώπιση κρίσεων, την αποκατάσταση των συστημάτων, την επαναφορά των δεδομένων και την ενημέρωση των πελατών και των αρμόδιων αρχών. Ζητά, επίσης, συνεργασία και ανταλλαγή πληροφοριών μεταξύ των τραπεζών για νέες απειλές.
Οι αλλαγές αυτές δεν είναι μια απλή άσκηση συμμόρφωσης. Η ΕΚΤ μεταφέρει το θέμα από τα τμήματα πληροφορικής στα διοικητικά συμβούλια, ζητώντας από τις διοικήσεις να εξετάσουν εάν διαθέτουν επαρκή χρήματα, προσωπικό και τεχνολογικά μέσα. Με άλλα λόγια, η κυβερνοασφάλεια πρέπει να γίνει υπόθεση ολόκληρης της τράπεζας και όχι μόνο των τεχνικών που καλούνται να αντιμετωπίσουν ένα πρόβλημα όταν αυτό εμφανιστεί.

Το οκταήμερο χτύπημα στην Κύπρο και το καμπανάκι για τις τράπεζες
Το πόσο πραγματική είναι η απειλή φάνηκε και στην Κύπρο. Σύμφωνα με στοιχεία της εταιρείας κυβερνοασφάλειας Qrator Labs, μία τράπεζα στην Κύπρο δέχθηκε επίθεση τύπου DDoS κατά το τρίτο τρίμηνο του 2026, η οποία διήρκεσε συνολικά 200 ώρες, δηλαδή περισσότερες από οκτώ ημέρες. Η διάρκεια ήταν μεγαλύτερη από κάθε αντίστοιχο περιστατικό που είχε καταγράψει η εταιρεία το 2025 και πάνω από δυόμισι φορές μεγαλύτερη από τη μεγαλύτερη επίθεση του προηγούμενου τριμήνου. Η τράπεζα δεν κατονομάζεται και δεν υπάρχουν δημόσια στοιχεία που να επιβεβαιώνουν ότι διακόπηκαν συναλλαγές ή επηρεάστηκαν οι πελάτες της.
Οι επιθέσεις DDoS λειτουργούν σαν ένα ψηφιακό μποτιλιάρισμα: χιλιάδες ή εκατομμύρια τεχνητά αιτήματα κατακλύζουν μια ιστοσελίδα ή εφαρμογή, με αποτέλεσμα οι πραγματικοί χρήστες να δυσκολεύονται ή να μην μπορούν να συνδεθούν. Δεν σημαίνει απαραίτητα ότι οι χάκερ έχουν μπει στα εσωτερικά συστήματα ή έχουν κλέψει δεδομένα. Μπορεί, όμως, να δημιουργήσει σοβαρό πρόβλημα στην καθημερινότητα μιας τράπεζας, ειδικά όταν οι πελάτες πραγματοποιούν πλέον τις περισσότερες συναλλαγές τους μέσω κινητού και υπολογιστή.
Σύμφωνα με την ίδια έκθεση, ο χρηματοοικονομικός κλάδος ήταν ο πιο δημοφιλής στόχος των επιθέσεων DDoS το τρίτο τρίμηνο του 2026, συγκεντρώνοντας το 31,3% των περιστατικών. Ακολουθούσαν το ηλεκτρονικό εμπόριο με 19% και οι επιχειρήσεις πληροφορικής και επικοινωνιών με 18,2%. Επιπλέον, το μεγαλύτερο δίκτυο παραβιασμένων συσκευών που εντοπίστηκε έφτασε τα 3,56 εκατομμύρια, αυξημένο κατά περίπου 70% σε σχέση με το προηγούμενο τρίμηνο. Τα δίκτυα αυτά, γνωστά ως botnets, χρησιμοποιούνται από τους επιτιθέμενους για να στέλνουν μαζικά αιτήματα και να «πνίγουν» τις ψηφιακές υπηρεσίες.
Η ανησυχία της ΕΚΤ δεν σταματά στις επιθέσεις DDoS. Αυτό που φοβίζει περισσότερο τους επόπτες είναι ότι η τεχνητή νοημοσύνη δίνει πλέον στους επιτιθέμενους τη δυνατότητα να εντοπίζουν αδυναμίες και να οργανώνουν πιο σύνθετες επιθέσεις πολύ πιο γρήγορα. Όπως έχει επισημάνει η ΕΚΤ, πάνω από το 85% των τραπεζών που εποπτεύει χρησιμοποιούν ήδη τεχνητή νοημοσύνη, όμως η ίδια τεχνολογία μπορεί να αξιοποιηθεί και από όσους επιχειρούν να τις πλήξουν.
Η πίεση θα συνεχιστεί και μετά την υποβολή των σχεδίων δράσης. Στις εποπτικές προτεραιότητες της περιόδου 2026-2028 περιλαμβάνονται ειδικοί έλεγχοι για την κυβερνοασφάλεια, δοκιμές που προσομοιώνουν πραγματικές επιθέσεις και έλεγχοι για την εξάρτηση των τραπεζών από μεγάλους παρόχους cloud. Το τελευταίο είναι ιδιαίτερα κρίσιμο: εάν ένας μεγάλος πάροχος παρουσιάσει σοβαρή βλάβη ή δεχθεί επίθεση, οι επιπτώσεις μπορεί να μεταφερθούν ταυτόχρονα σε πολλές τράπεζες που χρησιμοποιούν τις υπηρεσίες του.
Το μήνυμα του SSM είναι ότι δεν αρκεί πλέον οι τράπεζες να αποδεικνύουν πως διαθέτουν συστήματα προστασίας. Πρέπει να αποδεικνύουν ότι μπορούν να λειτουργούν ακόμη και όταν αυτά δοκιμάζονται. Γιατί μια επίθεση που κρατά οκτώ ημέρες δεν είναι απλώς ένα τεχνικό πρόβλημα. Είναι μια δοκιμασία για το εάν ο πελάτης θα μπορέσει να πληρώσει, να μεταφέρει χρήματα, να δει τον λογαριασμό του και τελικά να εξυπηρετηθεί από την τράπεζά του.