


Ένας εξοπλισμός που χρησιμοποιείται καθημερινά σε χιλιάδες αποθήκες, σούπερ μάρκετ και επιχειρήσεις ηλεκτρονικού εμπορίου μπορεί να μετατραπεί σε απρόσμενη πύλη εισόδου για κυβερνοεγκληματίες. Πρόκειται για τους ασύρματους σαρωτές barcode, συσκευές που θεωρούνται απλές και σχετικά ακίνδυνες, αλλά, όπως αποκαλύπτει νέα έρευνα της Kaspersky, ενδέχεται να κρύβουν σοβαρά κενά ασφαλείας.
Οι ειδικοί της εταιρείας εντόπισαν έναν νέο τρόπο κυβερνοεπίθεσης που εκμεταλλεύεται αδυναμία στην ασύρματη επικοινωνία συγκεκριμένου μοντέλου σαρωτή μεγάλου κατασκευαστή. Μέσω αυτής, ένας επιτιθέμενος θα μπορούσε, υπό ορισμένες προϋποθέσεις, να αποκτήσει πρόσβαση σε υπολογιστή συνδεδεμένο με τα επιχειρησιακά συστήματα μιας αποθήκης.
Τα ευρήματα παρουσιάστηκαν στο Security Analyst Summit 2026, στο Μπαλί, έπειτα από έλεγχο κυβερνοασφάλειας που πραγματοποιήθηκε σε ψηφιακές υποδομές αποθηκευτικής εγκατάστασης.
Η ανακάλυψη αποκτά ιδιαίτερη σημασία σε μια εποχή κατά την οποία οι παγκόσμιες πωλήσεις ηλεκτρονικού εμπορίου έχουν σχεδόν διπλασιαστεί από το 2019, ξεπερνώντας τα 6 τρισ. δολάρια. Σε μια αγορά αυτού του μεγέθους, ακόμη και μια προσωρινή διακοπή της λειτουργίας των αποθηκών μπορεί να προκαλέσει καθυστερήσεις στις παραδόσεις, οικονομικές απώλειες και προβλήματα αξιοπιστίας για τις επιχειρήσεις.
Πώς ένας σαρωτής barcode μπορεί να γίνει στόχος χάκερ
Οι σύγχρονες αποθήκες έχουν εξελιχθεί σε ιδιαίτερα σύνθετα τεχνολογικά περιβάλλοντα. Η παραλαβή, η ταξινόμηση, η αποθήκευση και η αποστολή προϊόντων πραγματοποιούνται με τη βοήθεια διασυνδεδεμένων συσκευών και εξειδικευμένου λογισμικού.
Σε αυτό το σύστημα, οι σαρωτές barcode αποτελούν βασικό εργαλείο της καθημερινής λειτουργίας.
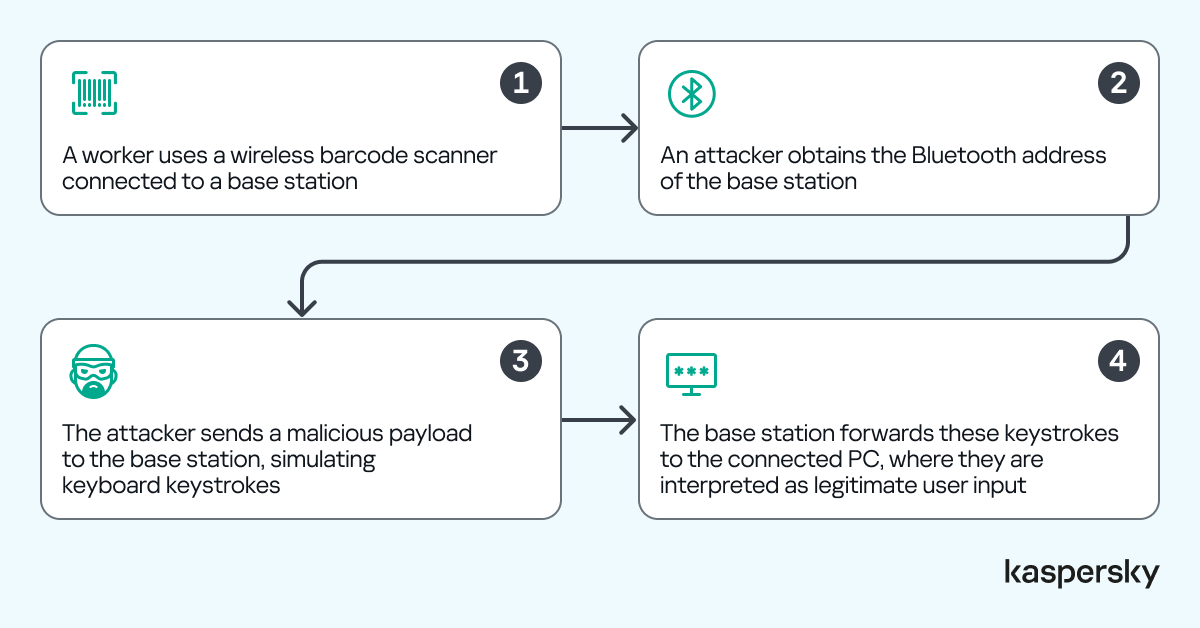
Οι εργαζόμενοι τους χρησιμοποιούν για να αναγνωρίζουν προϊόντα, να ενημερώνουν τα αποθέματα και να παρακολουθούν τις παραγγελίες. Συνήθως, οι φορητές συσκευές επικοινωνούν ασύρματα με έναν σταθμό βάσης, ο οποίος είναι συνδεδεμένος με υπολογιστή ή άλλο πληροφοριακό σύστημα.
Ακριβώς σε αυτή τη σύνδεση εντοπίστηκε η ευπάθεια.
Σύμφωνα με τους ερευνητές της Kaspersky Security Services, το συγκεκριμένο μοντέλο δεν διέθετε επαρκή μηχανισμό ελέγχου ταυτότητας μεταξύ του σαρωτή και του σταθμού βάσης.
Αυτό σημαίνει ότι η ασύρματη επικοινωνία μπορούσε, υπό συγκεκριμένες συνθήκες, να αποτελέσει αντικείμενο κακόβουλης παρέμβασης από τρίτο πρόσωπο.
Το ιδιαίτερα ανησυχητικό στοιχείο είναι ότι ο εργαζόμενος δεν χρειάζεται να ανοίξει κάποιο ύποπτο αρχείο ή να πατήσει έναν κακόβουλο σύνδεσμο για να δημιουργηθεί ο κίνδυνος.
Η επίθεση που μετατρέπει τις εντολές σε κανονικές πληκτρολογήσεις
Η μέθοδος που παρουσίασε η Kaspersky βασίζεται στον τρόπο με τον οποίο ο σταθμός βάσης μεταφέρει τις πληροφορίες από τον σαρωτή στον συνδεδεμένο υπολογιστή.
Κανονικά, όταν ένας εργαζόμενος σαρώνει έναν γραμμωτό κώδικα, η συσκευή αποστέλλει τα δεδομένα στο σύστημα, το οποίο τα επεξεργάζεται ως μέρος της καθημερινής λειτουργίας.
Οι ερευνητές διαπίστωσαν ότι ένας επιτιθέμενος που βρίσκεται εντός της εμβέλειας της ασύρματης επικοινωνίας θα μπορούσε να εκμεταλλευτεί το κενό ασφαλείας, ώστε να μεταφερθούν στον υπολογιστή μη εξουσιοδοτημένες εντολές που εμφανίζονται ως συνηθισμένες πληκτρολογήσεις.
Ο υπολογιστής ενδέχεται να αντιμετωπίσει αυτές τις εντολές σαν να προέρχονται από τον νόμιμο χρήστη, ανοίγοντας τον δρόμο για περαιτέρω κακόβουλες ενέργειες.
Στο υποθετικό σενάριο που εξετάστηκε, ο εργαζόμενος συνεχίζει κανονικά την εργασία του, χωρίς να αντιλαμβάνεται απαραίτητα την παρέμβαση.
Η κακόβουλη δραστηριότητα πραγματοποιείται μέσω της ασύρματης σύνδεσης και μπορεί, ανάλογα με τις ρυθμίσεις και τα δικαιώματα του συστήματος, να οδηγήσει ακόμη και σε εκτέλεση μη εξουσιοδοτημένου κώδικα.
Η Kaspersky επισημαίνει ότι αντίστοιχα μοτίβα επίθεσης έχουν παρατηρηθεί σε συσκευές διαφορετικών κατασκευαστών, γεγονός που διευρύνει το ενδιαφέρον της έρευνας πέρα από ένα μόνο προϊόν.

Από ένα barcode στα κρίσιμα συστήματα της αποθήκης
Το πρόβλημα δεν περιορίζεται στην πιθανή παραβίαση ενός μεμονωμένου υπολογιστή.
Ένας σταθμός εργασίας σε αποθήκη συχνά επικοινωνεί με άλλα πληροφοριακά συστήματα που διαχειρίζονται αποθέματα, παραγγελίες, μετακινήσεις εμπορευμάτων και αποστολές.
Εφόσον ένας επιτιθέμενος αποκτήσει αρχική πρόσβαση και καταφέρει να παρακάμψει πρόσθετους μηχανισμούς προστασίας, ενδέχεται να επιχειρήσει να κινηθεί προς πιο κρίσιμες υποδομές.
Μεταξύ των πιθανών στόχων περιλαμβάνονται τα Συστήματα Διαχείρισης Αποθήκης (Warehouse Management Systems – WMS), που αποτελούν τον ψηφιακό πυρήνα πολλών σύγχρονων εγκαταστάσεων logistics.
Μια σοβαρή παραβίαση τέτοιων συστημάτων θα μπορούσε να επηρεάσει την επεξεργασία παραγγελιών, τη διαχείριση των αποθεμάτων και την ομαλή εκτέλεση παραδόσεων.
Αυτός είναι και ο λόγος για τον οποίο η συγκεκριμένη ευπάθεια αφορά ευρύτερα την εφοδιαστική αλυσίδα και το ηλεκτρονικό εμπόριο, όχι μόνο τις επιχειρήσεις που χρησιμοποιούν ένα συγκεκριμένο μοντέλο σαρωτή.
Οι ερευνητές επισημαίνουν επίσης ότι παρόμοιες αδυναμίες θα μπορούσαν να αναζητηθούν και σε άλλες συνδεδεμένες συσκευές, όπως τα φορητά τερματικά συλλογής δεδομένων (PDT) και οι θερμικοί εκτυπωτές.
Γιατί οι επιχειρήσεις υποτιμούν τον κίνδυνο
Η ψηφιοποίηση του εμπορίου έχει αυξήσει σημαντικά την παραγωγικότητα, αλλά έχει δημιουργήσει και περισσότερα πιθανά σημεία εισόδου για κυβερνοεπιθέσεις.
Οι επιχειρήσεις συνήθως επικεντρώνουν την προστασία τους στους κεντρικούς διακομιστές, στα εταιρικά δίκτυα και στους υπολογιστές των εργαζομένων.
Ωστόσο, μικρότερες συσκευές που χρησιμοποιούνται για συγκεκριμένες εργασίες μπορεί να μην υποβάλλονται πάντοτε στον ίδιο επίπεδο ελέγχου.
Όπως εξηγεί ο Sergey Sidorov, Επικεφαλής Υπηρεσιών Βιομηχανικής Ασφάλειας της Kaspersky, οι κλάδοι του λιανεμπορίου και των logistics εξαρτώνται πλέον σε μεγάλο βαθμό από την ψηφιακή τεχνολογία.
Η εκτεταμένη διασύνδεση συστημάτων σημαίνει ότι ακόμη και μια συσκευή που χρησιμοποιείται για μια απλή καθημερινή εργασία μπορεί να αποτελέσει αφετηρία για ευρύτερη κυβερνοεπίθεση.
Σύμφωνα με τον ίδιο, το συμπέρασμα της έρευνας είναι σαφές: η κυβερνοασφάλεια πρέπει να καλύπτει όλα τα επίπεδα της επιχειρησιακής λειτουργίας, από τα κεντρικά πληροφοριακά συστήματα μέχρι τον εξοπλισμό που κρατά καθημερινά στα χέρια του ένας εργαζόμενος.
Τα έξι μέτρα προστασίας που προτείνει η Kaspersky
Με αφορμή τα ευρήματα, οι ειδικοί της εταιρείας προτείνουν ένα σύνολο μέτρων για τον περιορισμό του κινδύνου σε αποθήκες, επιχειρήσεις logistics και καταστήματα λιανικής.
- Έλεγχος των νέων συσκευών πριν από τη σύνδεσή τους στο εταιρικό δίκτυο, ώστε να εντοπίζονται πιθανά κενά ασφαλείας.
- Απενεργοποίηση των συνδέσεων Bluetooth που δεν χρησιμοποιούνται και αξιοποίηση ισχυρών μηχανισμών ταυτοποίησης.
- Διαχωρισμός των εταιρικών δικτύων σε επιμέρους τμήματα, ώστε μια πιθανή παραβίαση να μην επιτρέπει ανεξέλεγκτη πρόσβαση σε κρίσιμα συστήματα.
- Έγκαιρη εγκατάσταση ενημερώσεων ασφαλείας τόσο στις συνδεδεμένες συσκευές όσο και στα συστήματα διαχείρισης αποθηκών.
- Περιορισμός των δικαιωμάτων πρόσβασης κάθε χρήστη και συσκευής μόνο στις λειτουργίες που είναι απαραίτητες.
- Τακτικές δοκιμές και ασκήσεις προσομοίωσης κυβερνοεπιθέσεων, ώστε οι επιχειρήσεις να εντοπίζουν αδυναμίες πριν αυτές αξιοποιηθούν από πραγματικούς επιτιθέμενους.
Η Kaspersky επισημαίνει επίσης τη σημασία των εξειδικευμένων αξιολογήσεων ασφαλείας σε περιβάλλοντα βιομηχανικού ελέγχου (ICS) και επιχειρησιακής τεχνολογίας (OT).
Τέτοιοι έλεγχοι επιτρέπουν τον εντοπισμό αδύναμων σημείων, την αξιολόγηση των διασυνδέσεων και τη χαρτογράφηση πιθανών διαδρομών μη εξουσιοδοτημένης πρόσβασης.
Η εταιρεία διαθέτει σχετικές υπηρεσίες, όπως το Kaspersky ICS Security Assessment, καθώς και την πλατφόρμα Kaspersky Industrial Cyber Security (KICS), που απευθύνεται σε βιομηχανικά και επιχειρησιακά περιβάλλοντα.
Η νέα πρόκληση για το ηλεκτρονικό εμπόριο
Η έρευνα αναδεικνύει μια λιγότερο ορατή πλευρά της κυβερνοασφάλειας: οι απειλές δεν προέρχονται αποκλειστικά από ηλεκτρονικά μηνύματα, κακόβουλους ιστότοπους ή παραβιασμένους λογαριασμούς.
Μπορούν να εμφανιστούν και σε συσκευές που αποτελούν αναπόσπαστο μέρος της φυσικής λειτουργίας μιας επιχείρησης.
Για μια σύγχρονη αποθήκη, η αξιοπιστία του τεχνολογικού εξοπλισμού είναι άμεσα συνδεδεμένη με την ταχύτητα διακίνησης των εμπορευμάτων και την εξυπηρέτηση των καταναλωτών.
Η παραβίαση ενός τέτοιου περιβάλλοντος θα μπορούσε να έχει επιπτώσεις πολύ μεγαλύτερες από τη δυσλειτουργία μιας απλής συσκευής.
Το βασικό μήνυμα της Kaspersky είναι ότι ακόμη και ένας σαρωτής barcode πρέπει πλέον να αντιμετωπίζεται ως μέρος της συνολικής ψηφιακής ασφάλειας μιας επιχείρησης.
Σε μια εφοδιαστική αλυσίδα όπου σχεδόν τα πάντα είναι συνδεδεμένα, η προστασία δεν μπορεί να σταματά στους υπολογιστές και στους κεντρικούς διακομιστές. Πρέπει να φτάνει μέχρι και την τελευταία συσκευή που χρησιμοποιείται στην καθημερινή λειτουργία.