



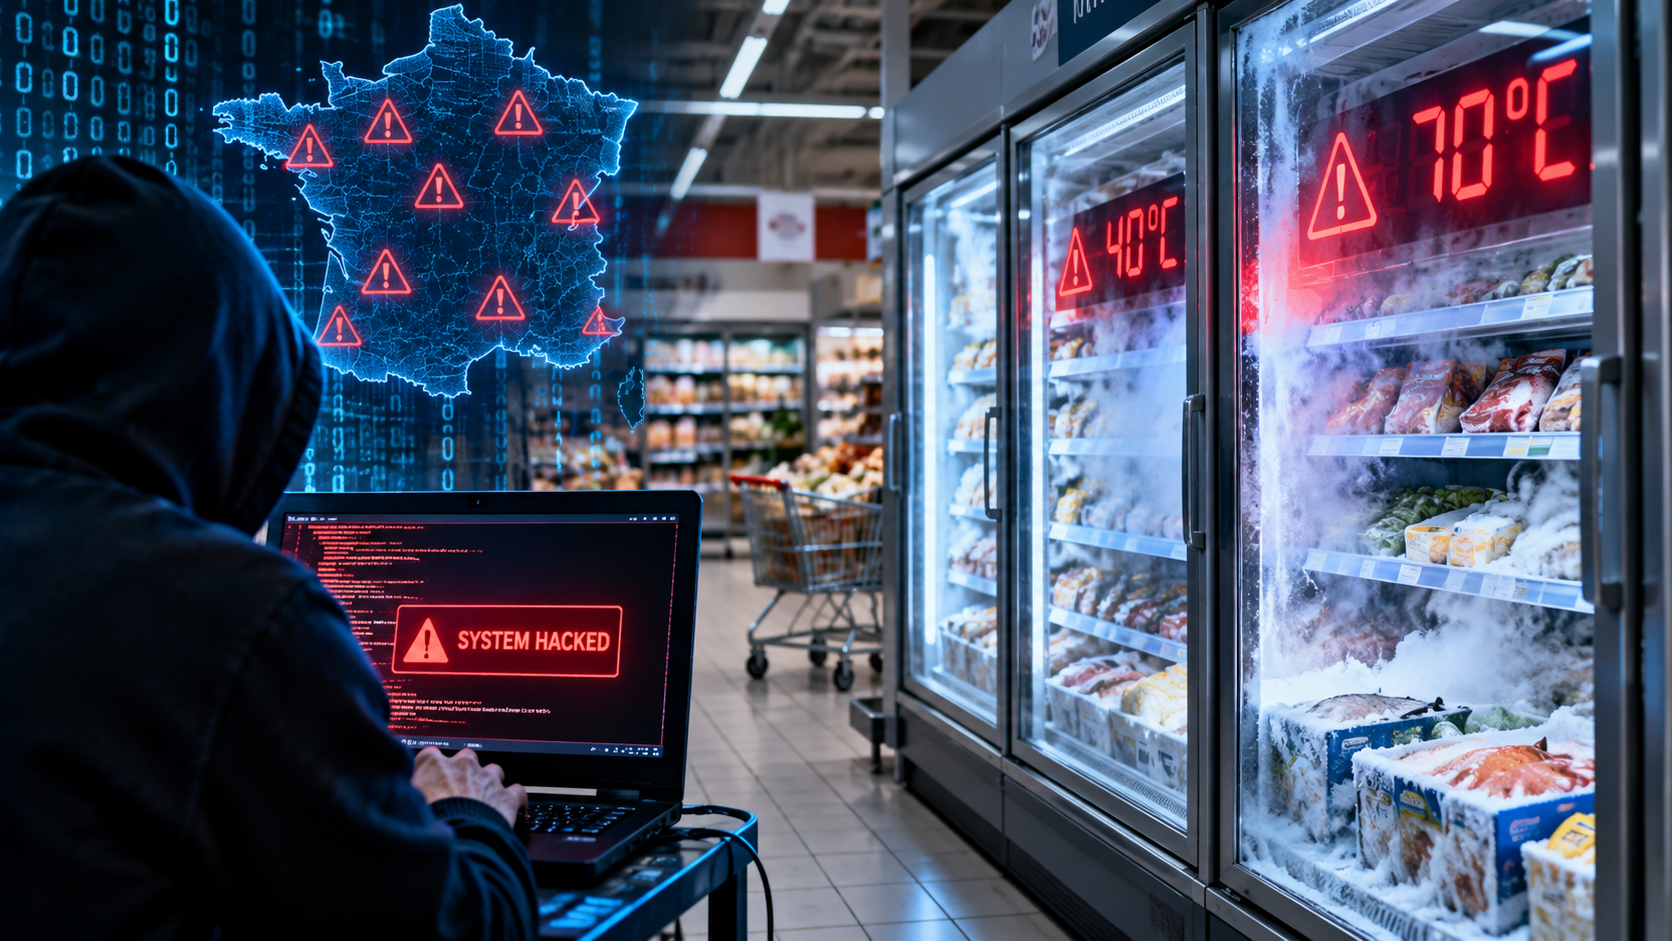

Από τα συστήματα πληροφορικής στα ψυγεία και τους καταψύκτες των σούπερ μάρκετ μεταφέρεται πλέον η απειλή των κυβερνοεπιθέσεων, αποκαλύπτοντας μια νέα και ιδιαίτερα επικίνδυνη αδυναμία του οργανωμένου λιανεμπορίου. Στη Γαλλία, χάκερ κατάφεραν να παρέμβουν εξ αποστάσεως στη λειτουργία των συστημάτων ψύξης εκατοντάδων καταστημάτων, προκαλώντας καταστροφές σε ευπαθή τρόφιμα και αναδεικνύοντας πόσο εύκολα μια ψηφιακή παραβίαση μπορεί να μετατραπεί σε πραγματική οικονομική ζημιά.
Για τον Ζερεμί Μπεζιό, διευθυντή καταστήματος της Intermarché στην περιοχή της Νορμανδίας, η έκταση του προβλήματος έγινε αντιληπτή όταν έφτασε στο σούπερ μάρκετ που διαχειρίζεται, το πρωί της περασμένης Δευτέρας.
Οι καταψύκτες εμφάνιζαν θερμοκρασίες που είχαν ανέβει στους 40 βαθμούς Κελσίου, ενώ η θερμοκρασία στον εξαερισμό ενός ψυκτικού θαλάμου για ψάρια είχε φτάσει τους 70 βαθμούς.
Νωρίτερα εκείνο το πρωί, οι ομάδες παρακολούθησης είχαν προειδοποιήσει τον Μπεζιό για ασυνήθιστες μεταβολές στις θερμοκρασίες των ψυκτικών εγκαταστάσεων.
Αρχικά, ο ίδιος θεώρησε ότι επρόκειτο για μεμονωμένη τεχνική βλάβη στο κατάστημά του, στο Σεν-Σενφοριέν-λε-Βαλουά (Saint-Symphorien-le-Valois).
Σύντομα, όμως, διαπιστώθηκε ότι το περιστατικό αποτελούσε μέρος μιας εκτεταμένης κυβερνοεπίθεσης που είχε πλήξει ψυγεία και καταψύκτες σε εκατοντάδες γαλλικά σούπερ μάρκετ.
Παρότι οι εγκαταστάσεις του καταστήματος επανήλθαν σε λειτουργία αργότερα την ίδια ημέρα, η ζημιά είχε ήδη προκληθεί. Ο διευθυντής αναγκάστηκε να απορρίψει προϊόντα αξίας 3.000 ευρώ, καθώς δεν μπορούσε να εγγυηθεί πλέον την ασφάλειά τους. «Πέταξα όλα τα φρέσκα τρόφιμα», δήλωσε. «Δεν ήθελα να αναλάβω κανέναν κίνδυνο, αφού είχε διακοπεί η ψυκτική αλυσίδα».
Η αναπλήρωση των χαμένων αποθεμάτων αναμένεται να διαρκέσει σχεδόν μία εβδομάδα. Όπως εξήγησε ο Μπεζιό, οι πελάτες αντιμετώπισαν την κατάσταση με κατανόηση. «Καταλαβαίνουν πόσο σοβαρή είναι η κατάσταση», ανέφερε. Μέχρι στιγμής, καμία ομάδα δεν έχει αναλάβει δημόσια την ευθύνη της επίθεσης.
Στο στόχαστρο 700 σούπερ μάρκετ στη Γαλλία
Η κυβερνοεπίθεση επηρέασε συνολικά 700 καταστήματα στη Γαλλία, μεταξύ των οποίων σούπερ μάρκετ των αλυσίδων Intermarché, Coopérative U και Carrefour.
Το περιστατικό αποτελεί ακόμη ένα επεισόδιο σε μια αυξανόμενη σειρά επιθέσεων κατά επιχειρήσεων λιανεμπορίου, οι οποίες τα τελευταία χρόνια έχουν βρεθεί στο στόχαστρο κυβερνοεγκληματιών. Εκπρόσωπος του Groupement Mousquetaires, ομίλου στον οποίο ανήκει η Intermarché, επιβεβαίωσε ότι 300 καταστήματά του επηρεάστηκαν από την επίθεση.
Από την πλευρά της, η Carrefour ανακοίνωσε ότι το περιστατικό έπληξε 80 σούπερ μάρκετ της. Η γαλλική υπόθεση έρχεται να προστεθεί σε σημαντικά περιστατικά που έχουν καταγραφεί στο Ηνωμένο Βασίλειο.
Το 2025, χάκερ επιτέθηκαν στα πληροφοριακά συστήματα της βρετανικής αλυσίδας Co-op, προκαλώντας προβλήματα στις παραδόσεις και ελλείψεις φρέσκων τροφίμων σε ορισμένα καταστήματα. Η επίθεση επέφερε πλήγμα στις πωλήσεις της επιχείρησης που ξεπέρασε τα 200 εκατ. στερλίνες, ποσό αντίστοιχο περίπου 267 εκατ. δολαρίων.
Την ίδια χρονιά, η Marks & Spencer βρέθηκε επίσης αντιμέτωπη με μεγάλη κυβερνοεπίθεση, η οποία προκάλεσε διαταραχές στις ηλεκτρονικές υπηρεσίες της επί τέσσερις μήνες. Το περιστατικό συνέβαλε σε εκτιμώμενη μείωση των λειτουργικών κερδών της κατά περίπου 300 εκατ. στερλίνες.
Γιατί οι αλυσίδες τροφίμων αποτελούν ευάλωτο στόχο
Οι επιθέσεις αυτές αναδεικνύουν τις ιδιαίτερες αδυναμίες του κλάδου των τροφίμων απέναντι στο κυβερνοέγκλημα.
Οι επιχειρήσεις σούπερ μάρκετ λειτουργούν συχνά με περιορισμένα περιθώρια κέρδους, σύνθετες και αυστηρά οργανωμένες εφοδιαστικές αλυσίδες, καθώς και μεγάλες ποσότητες ευπαθών προϊόντων.
Ακόμη και μια σχετικά σύντομη διακοπή λειτουργίας μπορεί να προκαλέσει σημαντικές απώλειες, ιδιαίτερα όταν επηρεάζονται τα συστήματα ψύξης και συντήρησης τροφίμων. Ταυτόχρονα, το λιανεμπόριο τροφίμων αποτελεί κρίσιμο στοιχείο της επισιτιστικής ασφάλειας κάθε χώρας, γεγονός που το καθιστά ελκυστικό στόχο για όσους επιδιώκουν να προκαλέσουν ευρύτερη αναστάτωση.
«Οι χάκερ στοχοποιούν το λιανεμπόριο επειδή είναι ευάλωτο και επειδή μια επίθεση μπορεί να έχει τεράστιο αντίκτυπο στην κοινωνία», δήλωσε ο Χαρτζίντερ Σινγκ Λάλι (Harjinder Singh Lallie), ειδικός στην κυβερνοασφάλεια του Πανεπιστημίου του Γουόρικ.
Όπως εξήγησε, διαμορφώνεται ένα φαινόμενο αλυσιδωτής αντίδρασης: όσο περισσότεροι κυβερνοεγκληματίες διαπιστώνουν ότι ο συγκεκριμένος κλάδος δεν είναι επαρκώς προετοιμασμένος, τόσο περισσότερο αυξάνεται το ενδιαφέρον τους να τον στοχοποιήσουν.
Πώς οι χάκερ κατάφεραν να ανεβάσουν τη θερμοκρασία στα ψυγεία
Στη Γαλλία, η επίθεση πραγματοποιήθηκε μέσω κεντρικών συστημάτων ελέγχου ψύξης συνδεδεμένων στο διαδίκτυο.
Οι συγκεκριμένοι ελεγκτές επιτρέπουν σε εξωτερικούς τεχνικούς και συνεργαζόμενες εταιρείες να παρακολουθούν εξ αποστάσεως τις θερμοκρασίες των ψυγείων και των καταψυκτών.
Οι επιτιθέμενοι κατάφεραν να αποκτήσουν πρόσβαση σε ορισμένα από αυτά τα συστήματα και να παρέμβουν στις ρυθμίσεις λειτουργίας τους. Η παραβίαση προκάλεσε παρατεταμένους κύκλους απόψυξης, με αποτέλεσμα να αυξηθούν οι θερμοκρασίες στους ψυκτικούς θαλάμους και να καταστούν ακατάλληλα προς διάθεση ευπαθή προϊόντα.
Η Danfoss, ένας από τους κατασκευαστές εξοπλισμού που επηρεάστηκε, ανέφερε ότι οι περισσότερες παραβιασμένες συσκευές ήταν παλαιότερα μοντέλα που είχαν καταστεί τεχνολογικά παρωχημένα. Οι συγκεκριμένες συσκευές δεν λάμβαναν πλέον αναβαθμίσεις λογισμικού ή ενημερώσεις ασφαλείας, γεγονός που ενίσχυε την έκθεσή τους σε κυβερνοαπειλές.
Το περιστατικό αναδεικνύει ένα κρίσιμο πρόβλημα για τις επιχειρήσεις: η μακροχρόνια χρήση εξοπλισμού που εξακολουθεί να λειτουργεί μηχανικά δεν συνεπάγεται ότι ο ίδιος εξοπλισμός παραμένει ασφαλής απέναντι στις σύγχρονες ψηφιακές απειλές.
Το Internet of Things και οι παλιές υποδομές
Η ανάγκη αποτελεσματικής διαχείρισης αποθεμάτων και συμμόρφωσης με τα πρότυπα ασφάλειας τροφίμων έχει οδηγήσει τις αλυσίδες σούπερ μάρκετ σε εκτεταμένες επενδύσεις στο Διαδίκτυο των Πραγμάτων (Internet of Things – IoT).
Πρόκειται για συστήματα που συνδέουν φυσικό εξοπλισμό στο διαδίκτυο, επιτρέποντας τη συνεχή συλλογή δεδομένων και την παρακολούθηση εγκαταστάσεων σε πραγματικό χρόνο.
Η δυνατότητα αυτή προσφέρει σημαντικά λειτουργικά πλεονεκτήματα, αλλά ταυτόχρονα δημιουργεί νέες ψηφιακές πύλες πρόσβασης σε κρίσιμες υποδομές. Όσο ο εξοπλισμός παλαιώνει και οι επιχειρήσεις καθυστερούν να προσαρμόσουν τα συστήματά τους στις νέες απειλές, τόσο αυξάνεται ο κίνδυνος παραβίασης.
Ο Μπιλ Μουρ, διευθύνων σύμβουλος της εταιρείας κυβερνοασφάλειας Xona Systems, σημείωσε ότι τα συστήματα ψύξης, θέρμανσης, εξαερισμού και κλιματισμού στα καταστήματα λιανεμπορίου είναι συχνά ηλικίας 10 έως 15 ετών.
Πολλά εγκαταστάθηκαν σε μια εποχή κατά την οποία οι κυβερνοαπειλές δεν είχαν τη σημερινή ένταση και πολυπλοκότητα. Σύμφωνα με τον ίδιο, οι λιανοπωλητές έχουν καθυστερήσει περισσότερο από τους κατασκευαστές εξοπλισμού να αναγνωρίσουν τους κινδύνους που συνεπάγεται η σύνδεση αυτών των εγκαταστάσεων με το διαδίκτυο. «Δεν αποτελούσε βασική προτεραιότητα για πολλές από αυτές τις επιχειρήσεις», επισήμανε.
Η σύνδεση των φυσικών εγκαταστάσεων με τα εταιρικά δίκτυα
Παραδοσιακά, τα συστήματα που ελέγχουν φυσικό εξοπλισμό, όπως βιομηχανικά μηχανήματα και ψυκτικές εγκαταστάσεις, λειτουργούσαν χωριστά από τα εταιρικά πληροφοριακά δίκτυα. Αυτός ο διαχωρισμός περιόριζε τον κίνδυνο μια κυβερνοεπίθεση σε ένα περιβάλλον να εξαπλωθεί σε άλλο.
Ωστόσο, οι ανάγκες για απομακρυσμένη συντήρηση, ενημερώσεις λογισμικού και συνεχή τεχνική παρακολούθηση έχουν οδηγήσει στη δημιουργία ολοένα περισσότερων συνδέσεων. Οι συνδέσεις αυτές ενδέχεται να εκθέσουν κρίσιμες εγκαταστάσεις στο διαδίκτυο, προσφέροντας στους επιτιθέμενους πρόσθετες ευκαιρίες πρόσβασης.
«Οι επιχειρήσεις λιανεμπορίου εξαρτώνται από τεράστια δίκτυα διασυνδεδεμένων τεχνολογιών για να διατηρούν τη λειτουργία τους», ανέφερε ο Λούκα Μπέρνι (Luca Berni), διευθυντής ανάλυσης απειλών της Unit 42 της Palo Alto Networks στο Παρίσι.
Καθώς οι επιχειρήσεις επεκτείνουν τις ψηφιακές δραστηριότητές τους, η διατήρηση ενιαίου επιπέδου ασφάλειας σε κάθε κατάστημα, πλατφόρμα και συνεργάτη γίνεται ολοένα δυσκολότερη, πρόσθεσε.
Από τα κατεστραμμένα τρόφιμα στο κόστος αποκατάστασης
Οι συνέπειες μιας τέτοιας επίθεσης δεν περιορίζονται στην προσωρινή διακοπή της ψύξης. Τα τρόφιμα αλλοιώνονται γρήγορα όταν δεν διατηρούνται στις απαιτούμενες θερμοκρασίες, ενώ η απόψυξη των καταψυκτών μπορεί να δημιουργήσει εκτεταμένες ζημιές στους χώρους των καταστημάτων.
Ο Άλαν Φόστερ, αναπληρωτής καθηγητής στην ομάδα Θέρμανσης και Ψύξης του London South Bank University, περιέγραψε τις δυσκολίες που μπορεί να αντιμετωπίσουν τα συνεργεία καθαρισμού.
«Θα υπήρχε πολύ νερό στο πάτωμα», εξήγησε, προσθέτοντας ότι αρκετά προϊόντα θα είχαν αποκτήσει ιδιαίτερα δυσάρεστη και αλλοιωμένη υφή, γεγονός που θα καθιστούσε δύσκολη ακόμη και την απομάκρυνσή τους. Η διαδικασία καθαρισμού και επανεκκίνησης των εγκαταστάσεων μπορεί επίσης να απαιτήσει σημαντικό χρόνο.
Πριν από την επαναλειτουργία των ψυγείων, ενδέχεται να χρειαστούν έλεγχοι ασφάλειας και, σε ορισμένες περιπτώσεις, παρεμβάσεις εξειδικευμένων τεχνικών ψύξης για την αξιολόγηση των ζημιών. Ορισμένες εγκαταστάσεις μπορούν να τεθούν ξανά σε λειτουργία μέσα στην ίδια ημέρα, όπως συνέβη στο κατάστημα του Μπεζιό.
Άλλες, όμως, εφόσον έχουν υποστεί σοβαρότερες βλάβες, μπορεί να χρειαστούν επισκευή ή πλήρη αντικατάσταση εξοπλισμού. Εκπρόσωπος του Groupement Mousquetaires ανέφερε ότι ο προμηθευτής ψυκτικού εξοπλισμού του ομίλου έχει αναλάβει την ευθύνη για την αποκατάσταση των συστημάτων του.
Τα χαμηλά περιθώρια κέρδους και η κυβερνοασφάλεια
Ένας από τους παράγοντες που δυσκολεύουν την αντιμετώπιση των απειλών είναι η οικονομική δομή του λιανεμπορίου τροφίμων. Οι αλυσίδες λειτουργούν με χαμηλά περιθώρια κέρδους, γεγονός που συχνά περιορίζει τη δυνατότητα πραγματοποίησης σημαντικών επενδύσεων σε τομείς που δεν συνδέονται άμεσα με τις πωλήσεις.
Σύμφωνα με ειδικούς, η ενίσχυση της κυβερνοασφάλειας δεν αποτελούσε πάντοτε προτεραιότητα, ιδιαίτερα όταν οι επιχειρήσεις προσπαθούσαν να περιορίσουν τα λειτουργικά τους έξοδα.
«Δεν πρόκειται για έναν κλάδο που παράγει χρήμα χωρίς περιορισμούς. Οι επιχειρήσεις πρέπει να λειτουργούν με πολύ αυστηρό έλεγχο κόστους και αυτό τις καθιστά περισσότερο εκτεθειμένες σε επιθέσεις», εξήγησε η Λόρα Ντάνκαν, εταίρος κυβερνοασφάλειας της PwC στο Λονδίνο, με αρμοδιότητα τους κλάδους λιανεμπορίου και καταναλωτικών προϊόντων.
Η ίδια επισήμανε ότι οι επιχειρήσεις αρχίζουν πλέον να δίνουν μεγαλύτερη προσοχή όχι μόνο στην πρόληψη, αλλά και στη δυνατότητα ανάκαμψης έπειτα από μια κυβερνοεπίθεση.
Αυτό περιλαμβάνει την προετοιμασία για λειτουργία ακόμη και όταν τα ψηφιακά συστήματα δεν είναι διαθέσιμα. «Θα μπορούσατε να συνεχίσετε τις εργασίες σας χειροκίνητα, με χαρτί και μολύβι;», διερωτήθηκε χαρακτηριστικά. Το ερώτημα αποτυπώνει τη σημασία της επιχειρησιακής συνέχειας για έναν κλάδο στον οποίο κάθε ώρα διακοπής λειτουργίας μπορεί να έχει άμεσες οικονομικές συνέπειες.
Η τεχνητή νοημοσύνη ενδέχεται να ενισχύσει τις κυβερνοαπειλές
Οι ειδικοί προειδοποιούν ότι η αντιμετώπιση τέτοιων περιστατικών μπορεί να γίνει ακόμη δυσκολότερη όσο οι κυβερνοεγκληματίες αξιοποιούν περισσότερο την τεχνητή νοημοσύνη.
Οι εφαρμογές AI μπορούν δυνητικά να βοηθήσουν τους επιτιθέμενους να εντοπίζουν αδυναμίες σε συστήματα, να δημιουργούν πιο πειστικά παραπλανητικά μηνύματα ηλεκτρονικού ταχυδρομείου και να επιταχύνουν επιμέρους στάδια μιας ψηφιακής εισβολής.
Ταυτόχρονα, οι κυβερνοεγκληματίες συνηθίζουν να επαναχρησιμοποιούν μεθόδους που έχουν αποδειχθεί αποτελεσματικές. Αυτό αυξάνει τον κίνδυνο οι αδυναμίες που αποκαλύπτονται σε μία επίθεση να αξιοποιηθούν στη συνέχεια και από άλλες ομάδες.
Οι πρόσφατες επιθέσεις θα πρέπει, σύμφωνα με τους ειδικούς, να αποτελέσουν προειδοποιητικό σήμα τόσο για τις επιχειρήσεις λιανεμπορίου όσο και για τις κυβερνήσεις.
Όπως σημείωσε ο Χαρτζίντερ Σινγκ Λάλι, τα σούπερ μάρκετ έχουν πλέον αναδειχθεί σε ιδιαίτερα εκτεθειμένους στόχους. «Είναι πλέον ξεκάθαρα ανοιχτοί στόχοι», ανέφερε.
Και πρόσθεσε ότι στον κόσμο του κυβερνοεγκλήματος έχει ουσιαστικά διαδοθεί η αντίληψη πως οι συγκεκριμένες επιχειρήσεις αποτελούν εύκολους στόχους. Η περίπτωση της Γαλλίας δείχνει ότι μια κυβερνοεπίθεση δεν χρειάζεται να πλήξει απευθείας τα ταμεία ή τις ηλεκτρονικές πληρωμές για να προκαλέσει σοβαρές ζημιές.
Αρκεί η παραβίαση ενός συνδεδεμένου συστήματος ψύξης για να τεθούν εκτός λειτουργίας κρίσιμες εγκαταστάσεις, να καταστραφούν εμπορεύματα και να διαταραχθεί η τροφοδοσία των καταστημάτων.
Για τις μεγάλες αλυσίδες σούπερ μάρκετ, επομένως, η κυβερνοασφάλεια μετατρέπεται πλέον σε κρίσιμο ζήτημα προστασίας των αποθεμάτων, της επιχειρησιακής συνέχειας και της ίδιας της εφοδιαστικής αλυσίδας τροφίμων.
Σχολίασε εδώ
Για να σχολιάσεις, χρησιμοποίησε ένα ψευδώνυμο.