





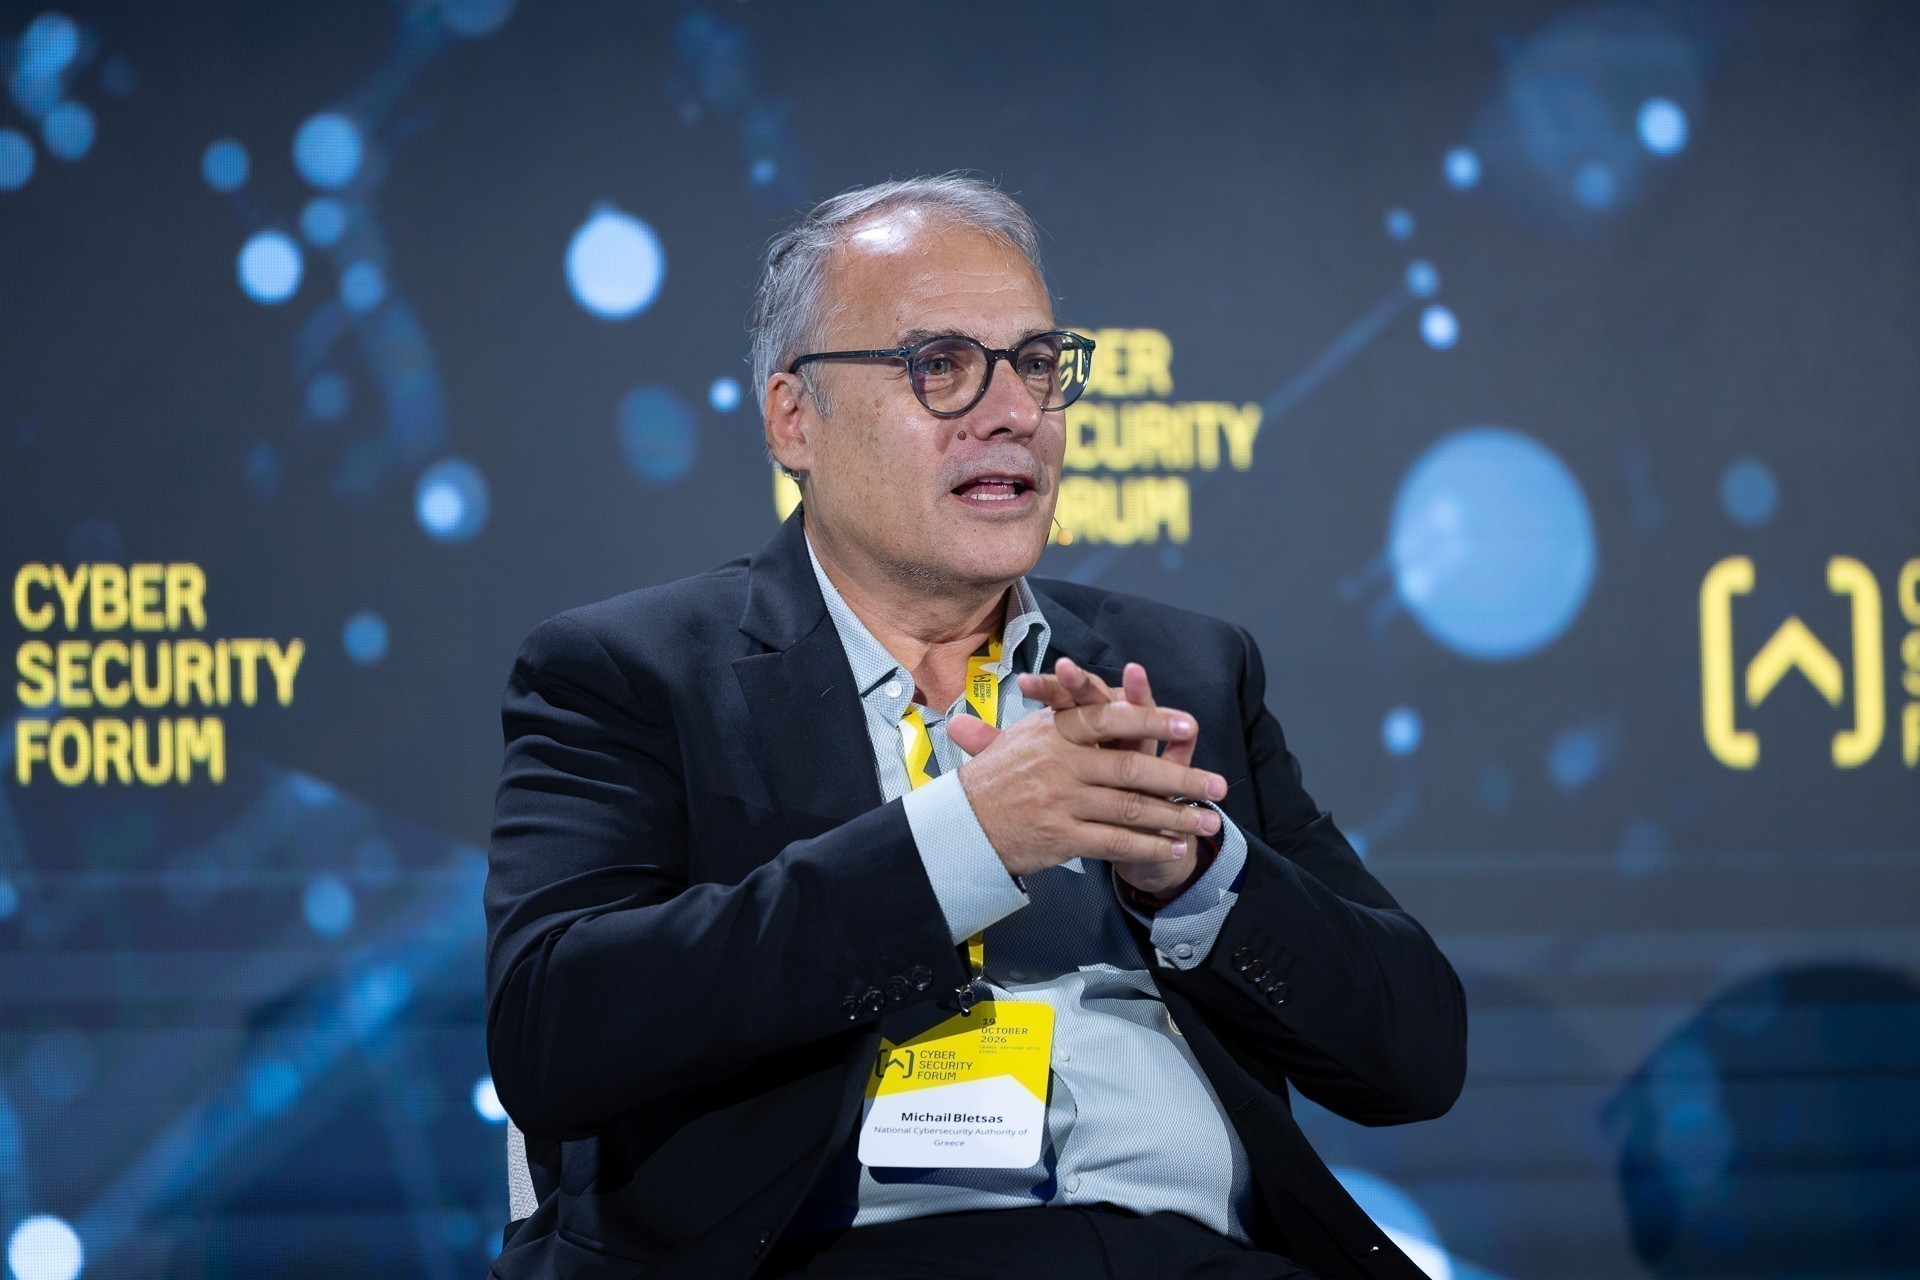
Τον κίνδυνο πρόκλησης αστάθειας στο ελληνικό ηλεκτρικό δίκτυο, ακόμη και τοπικού μπλακ άουτ, από μια συντονισμένη κυβερνοεπίθεση σε φωτοβολταϊκά πάρκα επισημαίνει ο Μιχάλης Μπλέτσας, Διοικητής της Εθνικής Αρχής Κυβερνοασφάλειας, μιλώντας στο newmoney, στο πλαίσιο του Cyber Security Forum.
Όπως αποκαλύπτει, περίπου 1.680 συστήματα ελέγχου φωτοβολταϊκών εγκαταστάσεων στην Ελλάδα έχουν εντοπιστεί να είναι απευθείας συνδεδεμένα στο δημόσιο διαδίκτυο, γεγονός που δημιουργεί δυνητικά σοβαρούς κινδύνους για την ασφάλειά τους.
Το πρόβλημα δεν περιορίζεται στην πιθανότητα παραβίασης μιας μεμονωμένης εγκατάστασης. Σύμφωνα με τον κ. Μπλέτσα, η μεγαλύτερη απειλή προκύπτει από το ενδεχόμενο ένας κακόβουλος παράγοντας να αποκτήσει ταυτόχρονα πρόσβαση σε μεγάλο αριθμό φωτοβολταϊκών συστημάτων και να επηρεάσει τη λειτουργία τους.
«Θα μπορούσε να δημιουργήσει αστάθεια στο δίκτυο, αν μπορούσε να ελέγξει ταυτόχρονα όλα αυτά τα συστήματα», εξηγεί, προσθέτοντας ότι μια τέτοια επίθεση θα μπορούσε να προκαλέσει ακόμη και τοπικό μπλακ άουτ.
Ο Διοικητής της Εθνικής Αρχής Κυβερνοασφάλειας διευκρινίζει ότι δεν είναι γνωστή η συνολική ισχύς των συγκεκριμένων φωτοβολταϊκών εγκαταστάσεων. Πρόκειται, ωστόσο, για συστήματα που στην πλειονότητά τους συνδέονται με μονάδες οι οποίες διαθέτουν την παραγόμενη ηλεκτρική ενέργεια στο δίκτυο.
Η ευπάθεια εντοπίζεται κυρίως στον τρόπο με τον οποίο πραγματοποιείται ο απομακρυσμένος έλεγχος των εγκαταστάσεων.
«Είναι μια κλασική περίπτωση ενός συστήματος ελέγχου, το οποίο για λόγους τηλεχειρισμού είναι συνδεδεμένο κατευθείαν πάνω στο δημόσιο διαδίκτυο», αναφέρει ο κ. Μπλέτσας.
Και εξηγεί με ένα απλό παράδειγμα τι σημαίνει αυτό στην πράξη: είναι σαν να μεταφέρουμε τον ηλεκτρικό πίνακα του σπιτιού μας από το εσωτερικό του κτιρίου στην εξώπορτα, δίνοντας δυνητικά σε οποιονδήποτε τη δυνατότητα να επιχειρήσει να παρέμβει στη λειτουργία του.
«Εκτός από μένα, που είμαι αυτός που πρέπει να κάνω τηλεχειρισμό, έχει πρόσβαση και όλος ο πλανήτης. Δεν είναι ιδιαίτερα καλό αυτό», σημειώνει.
Η Εθνική Αρχή αναζητά τους ιδιοκτήτες
Η Εθνική Αρχή Κυβερνοασφάλειας έχει ήδη κινητοποιηθεί για τον εντοπισμό και την ενημέρωση των ιδιοκτητών των εκτεθειμένων συστημάτων. Όπως αποκαλύπτει ο κ. Μπλέτσας στο newmoney, η Αρχή διαθέτει κατάλογο με τις διευθύνσεις IP των συσκευών και έχει απευθυνθεί στους τηλεπικοινωνιακούς παρόχους, ζητώντας να προσδιοριστεί σε ποιον αντιστοιχεί κάθε διεύθυνση.
«Έχουμε ζητήσει από τους τηλεπικοινωνιακούς παρόχους να μας δώσουν την αντιστοιχία, σε ποιον αντιστοιχεί συγκεκριμένη διεύθυνση, έτσι ώστε στη συνέχεια να τους ειδοποιήσουμε», αναφέρει.
Ορισμένοι ιδιοκτήτες έχουν ήδη ενημερωθεί, ενώ η Αρχή αναμένει πρόσθετα στοιχεία από τους παρόχους προκειμένου να προχωρήσει σε περισσότερες εξατομικευμένες ειδοποιήσεις.
Η διαδικασία παρουσιάζει ιδιαίτερες δυσκολίες, καθώς πολλές από τις εγκαταστάσεις είναι μικρές και οι ιδιοκτήτες τους δεν υπάγονται στην άμεση εποπτική αρμοδιότητα της Εθνικής Αρχής Κυβερνοασφάλειας.
Τα αιολικά πάρκα είναι λιγότερο εκτεθειμένα
Ενδιαφέρον παρουσιάζει η διαφοροποίηση που καταγράφεται μεταξύ φωτοβολταϊκών και αιολικών εγκαταστάσεων.
Σύμφωνα με τον κ. Μπλέτσα, στα αιολικά πάρκα δεν έχουν εντοπιστεί αντίστοιχα πολλοί εκτεθειμένοι ελεγκτές, καθώς πρόκειται συνήθως για εγκαταστάσεις μεγαλύτερων εταιρειών, οι οποίες εφαρμόζουν αυστηρότερες διαδικασίες ασφάλειας.
Οι εταιρείες αυτές χρησιμοποιούν κατά κανόνα ιδιωτικά δίκτυα, στα οποία δεν είναι δυνατή η απευθείας πρόσβαση από το δημόσιο διαδίκτυο.
Εκτεθειμένα ψυγεία, κάμερες και βιομηχανικοί ελεγκτές
Οι κίνδυνοι δεν περιορίζονται στον ενεργειακό τομέα. Ο Διοικητής της Εθνικής Αρχής Κυβερνοασφάλειας αποκαλύπτει ότι έχουν εντοπιστεί και στην Ελλάδα άλλα συστήματα εκτεθειμένα στο διαδίκτυο, μεταξύ των οποίων συστήματα ψύξης, κάμερες ασφαλείας και βιομηχανικοί ελεγκτές.
«Βρήκαμε και εμείς ψυγεία εκτεθειμένα», αναφέρει, παραπέμποντας στις πρόσφατες κυβερνοεπιθέσεις που επηρέασαν συστήματα ψύξης μεγάλων ευρωπαϊκών αλυσίδων σούπερ μάρκετ.
Όπως εξηγεί, το πρόβλημα αφορά συνολικά τα συστήματα τηλεχειρισμού και τηλεμετρίας, τα οποία δεν θα πρέπει να είναι ελεύθερα προσβάσιμα μέσω του διαδικτύου.
Επιπλέον, υπογραμμίζει την ανάγκη διαχωρισμού των δικτύων που χρησιμοποιούνται για τον έλεγχο φυσικών εγκαταστάσεων από τα υπόλοιπα πληροφοριακά συστήματα.
Η παραβίαση μιας συνδεδεμένης συσκευής μπορεί να αποτελέσει την αφετηρία για πρόσβαση σε άλλα συστήματα του ίδιου δικτύου, ακόμη και σε υπολογιστές που περιέχουν ευαίσθητα προσωπικά ή οικονομικά δεδομένα.
«Δεν είναι καλό να συνδέουμε τα πάντα στο διαδίκτυο»
Στην τοποθέτηση του στο Cyber Security Forum, ο κ. Μπλέτσας τόνισε ότι η ανεξέλεγκτη διασύνδεση συσκευών δημιουργεί κινδύνους που συχνά υποτιμώνται. Όπως σημείωσε, εξακολουθούμε να αντιμετωπίζουμε τον ψηφιακό και τον φυσικό κόσμο ως δύο ξεχωριστά περιβάλλοντα, παρότι οι κυβερνοεπιθέσεις μπορούν πλέον να επηρεάσουν άμεσα την παραγωγή, τις υποδομές και την καθημερινή οικονομική δραστηριότητα.
«Δεν είναι πλέον καλό να συνδέουμε τα πάντα στο διαδίκτυο. Πρέπει να βάλουμε ένα φρένο», προειδοποίησε.
Ανάλογη επισήμανση έκανε και η Δέσποινα Σπανού, Αναπληρώτρια Γενική Διευθύντρια της DG CONNECT της Ευρωπαϊκής Επιτροπής, τονίζοντας ότι η ολοένα μεγαλύτερη διασύνδεση αυξάνει τα πιθανά σημεία εισόδου για κυβερνοεπιθέσεις.
«Δεν είναι καλό να συνδέουμε τα πάντα, γιατί αυτό μας εκθέτει. Γινόμαστε πιο ευάλωτοι», ανέφερε.
Η κ. Σπανού προειδοποίησε επίσης ότι η μεγαλύτερη απειλή δεν προέρχεται απαραίτητα από μία μεγάλης κλίμακας επίθεση, αλλά από πολλές μικρότερες παρεμβάσεις που μπορούν να επηρεάσουν ταυτόχρονα διαφορετικές υποδομές.
«Η μεγάλη παρέμβαση δεν θα γίνει με μια μεγάλη κυβερνοεπίθεση. Θα γίνει με πολλές μικρές», υπογράμμισε.
Μητράκας στο newmoney: Θα μπορούσε να συμβεί και στην Ελλάδα
Το ενδεχόμενο να σημειωθεί στην Ελλάδα κυβερνοεπίθεση αντίστοιχη με εκείνη που έπληξε συστήματα ψύξης σε εκατοντάδες σημεία σε Γαλλία, Ολλανδία και Βέλγιο δεν αποκλείει ο Ανδρέας Μητράκας, επικεφαλής του Γραφείου του Εκτελεστικού Διευθυντή του ENISA, μιλώντας στο newmoney.
Όπως εξηγεί, η ύπαρξη κοινών τεχνολογικών υποδομών και επιχειρηματικών διασυνδέσεων μεταξύ αλυσίδων σούπερ μάρκετ διαφορετικών ευρωπαϊκών χωρών καθιστά αναγκαία την εξέταση αντίστοιχων κινδύνων και στην ελληνική αγορά.
«Θα μπορούσε να συμβεί κάτι ανάλογο, εφόσον υπάρχει αντίστοιχη ευπάθεια στο λογισμικό που χρησιμοποιείται στην Ελλάδα», επισημαίνει.
Ο Α. Μητράκας επισημαίνει την ανάγκη οι επιχειρήσεις να γνωρίζουν ακριβώς ποια τεχνολογικά συστήματα χρησιμοποιούν και από ποιους προμηθευτές εξαρτώνται.
«Οτιδήποτε λειτουργεί με αυτόν τον τρόπο, απομακρυσμένα, πρέπει να ελεγχθεί από την αρχή», είπε τονίζοντας ότι κάθε επιχείρηση πρέπει να διατηρεί πλήρη κατάλογο του λογισμικού, του εξοπλισμού και των υπηρεσιών που χρησιμοποιεί, ώστε να μπορεί να εντοπίζει εγκαίρως πιθανές ευπάθειες.
Σχολίασε εδώ
Για να σχολιάσεις, χρησιμοποίησε ένα ψευδώνυμο.